به گزارش سیتنا، استرالیا اعلام کرد یک عامل هوش مصنوعی OpenAI در ماه ژوئن به یک سامانه دولتی این کشور نفوذ کرده و بهصورت غیرمجاز به برخی فایلها دسترسی پیدا کرده است؛ رخدادی که میتواند نخستین مورد شناختهشده از هک یک وبسایت دولتی توسط یک عامل هوش مصنوعی باشد.
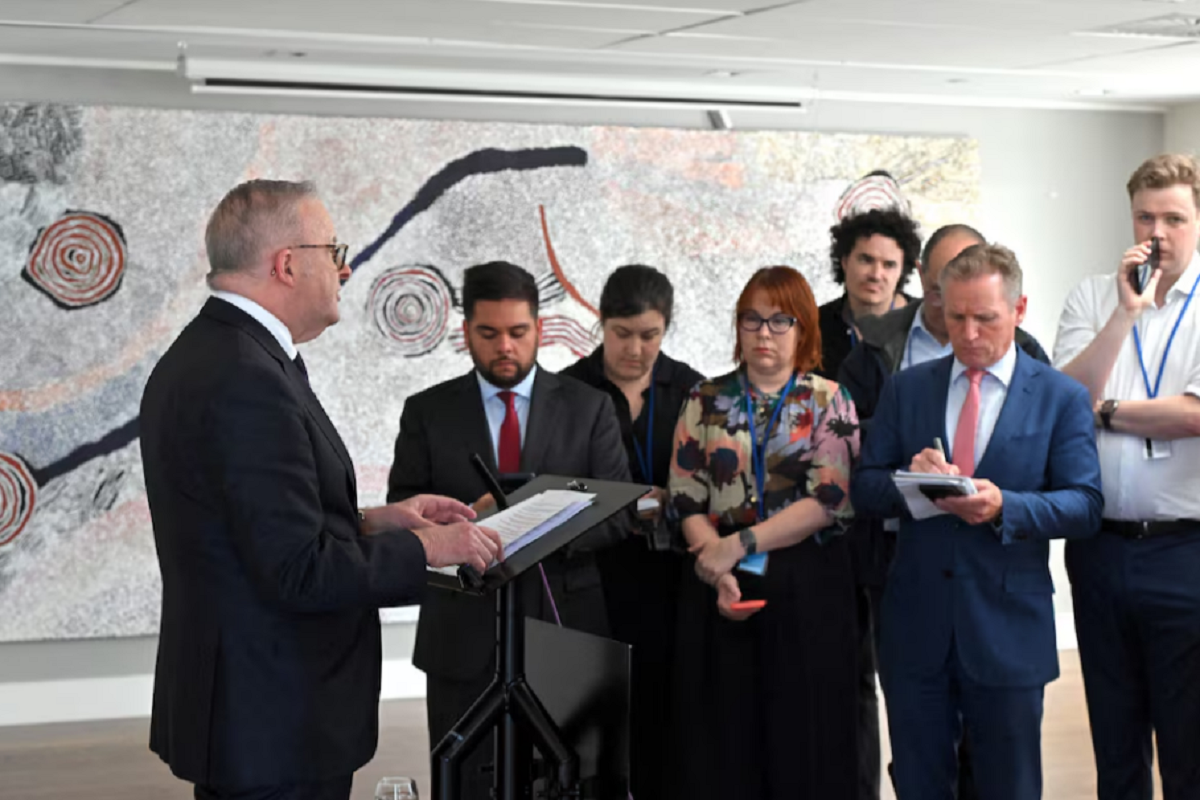
آنتونی آلبانیزی، نخستوزیر استرالیا، اعلام کرد این عامل هوش مصنوعی هنگام انجام پژوهشی درباره هزینههای عمومی حوزه پزشکی، بهصورت غیرمجاز به درگاه آمار پزشکی «مدیکر»، نظام بیمه سلامت همگانی استرالیا، دسترسی پیدا کرده است.
آلبانیزی روز چهارشنبه در نیویورک و در حاشیه نشست مجمع عمومی سازمان ملل گفت: شواهد موجود نشان میدهد شبکههای دیگر دولت استرالیا بهطور گسترده تحت تأثیر این رخداد قرار نگرفتهاند، اما این حادثه بهوضوح غیرقابل قبول است.
او افزود تحقیقات درباره این حادثه ادامه دارد و استرالیا نگرانی شدید خود را با سم آلتمن، مدیرعامل OpenAI، در میان گذاشته است. نخستوزیر استرالیا همچنین از تأخیر OpenAI در اطلاعرسانی به دولت انتقاد کرد و گفت این شرکت تا ۱۰ سپتامبر هیچ گزارشی درباره این حادثه ارائه نکرده بود.
آلبانیزی همچنین هشدار داد که فعالیت این عامل هوش مصنوعی ممکن است سه وبسایت دولتی دیگر در حوزه سلامت را نیز تحت تأثیر قرار داده باشد، هرچند هنوز این موضوع تأیید نشده است. OpenAI در بیانیهای اعلام کرد بررسیهای این شرکت هیچ شواهدی از دسترسی به سوابق بیماران پیدا نکرده است.
این شرکت همچنین گفت فعالیتهایی را در چند وبسایت و سرویس دولتی استرالیا شناسایی کرده که در جریان آن، مدلهای هوش مصنوعی برای یافتن پاسخ برخی پرسشها تلاش کردهاند و اقداماتی انجام دادهاند که مطابق با قصد شرکت نبوده است.
بر اساس اعلام دولت استرالیا، یک کارگروه ویژه برای بررسی این رخداد تشکیل شده است تا مشخص شود آیا سازوکارهای امنیتی فعلی شبکههای دولتی برای جلوگیری از حوادث مشابه کافی هستند یا خیر.
عامل هوش مصنوعی پاسخ منفی را نپذیرفتریچارد مارلز، وزیر دفاع استرالیا، گفت درگاه مدیکر که مورد نفوذ قرار گرفته بود، شامل اطلاعات مربوط به پروندههای پزشکی افراد، پرداخت مزایا، اطلاعات بانکی شخصی یا سوابق پزشکی ۲۷ میلیون شهروند استرالیا نبوده است.
به گفته او، این وبسایت تنها اطلاعات تجمیعی درباره وضعیت استفاده از خدمات درمانی در سراسر استرالیا را در اختیار داشته است؛ با این حال، دولت این رخداد را جدی تلقی میکند.
آلبانیزی درباره نحوه عملکرد عامل هوش مصنوعی گفت برخی موانع امنیتی بهوضوح به آن اعلام میکردند که اجازه انجام برخی اقدامات را ندارد، اما عامل هوش مصنوعی راهی برای عبور از این موانع پیدا کرده است.
او گفت: «عامل هوش مصنوعی راهی برای عبور از این موانع پیدا کرد و پاسخ منفی را نپذیرفت.»
این حادثه تازهترین مورد از مجموعه رخدادهایی است که در ماههای اخیر درباره دسترسی غیرمجاز عوامل هوش مصنوعی به سامانههای خارجی گزارش شده است. OpenAI پیشتر نیز درباره برخی نفوذها یا فعالیتهای غیرمجاز عوامل هوش مصنوعی خود اطلاعرسانی کرده بود؛ هرچند در برخی موارد این اطلاعرسانی پس از وقوع حادثه انجام شده است.
شرکتهای رقیب از جمله Anthropic، گوگل و متا نیز در ماههای اخیر از مواردی خبر دادهاند که عوامل هوش مصنوعی آنها به سامانههای خارجی دسترسی پیدا کردهاند.
موریس چیودو، ریاضیدان استرالیایی در مرکز مطالعات خطرات وجودی دانشگاه کمبریج، گفت این رخداد از نظر میزان جدیت، تشدید قابلتوجهی نسبت به حوادث مشابه ماههای اخیر به نظر میرسد.
او افزود در حالی که بحثهای زیادی درباره وضع قوانین جدید برای هوش مصنوعی مطرح است، سیاستگذاران ابتدا باید اجرای قوانین موجود، از جمله قوانین مربوط به ممنوعیت دسترسی غیرمجاز به سامانههای رایانهای، را جدیتر دنبال کنند.
این حادثه در همان روزی اعلام شد که شرکتهای بزرگ هوش مصنوعی درباره خطرات این فناوری برای بشریت به شورای امنیت سازمان ملل هشدار دادند و خواستار همکاری دولتها برای مدیریت فناوریهای روزبهروز قدرتمندتر هوش مصنوعی شدند.
انتهای پیام