جزئیات دسترسی به نهادهای فدرال
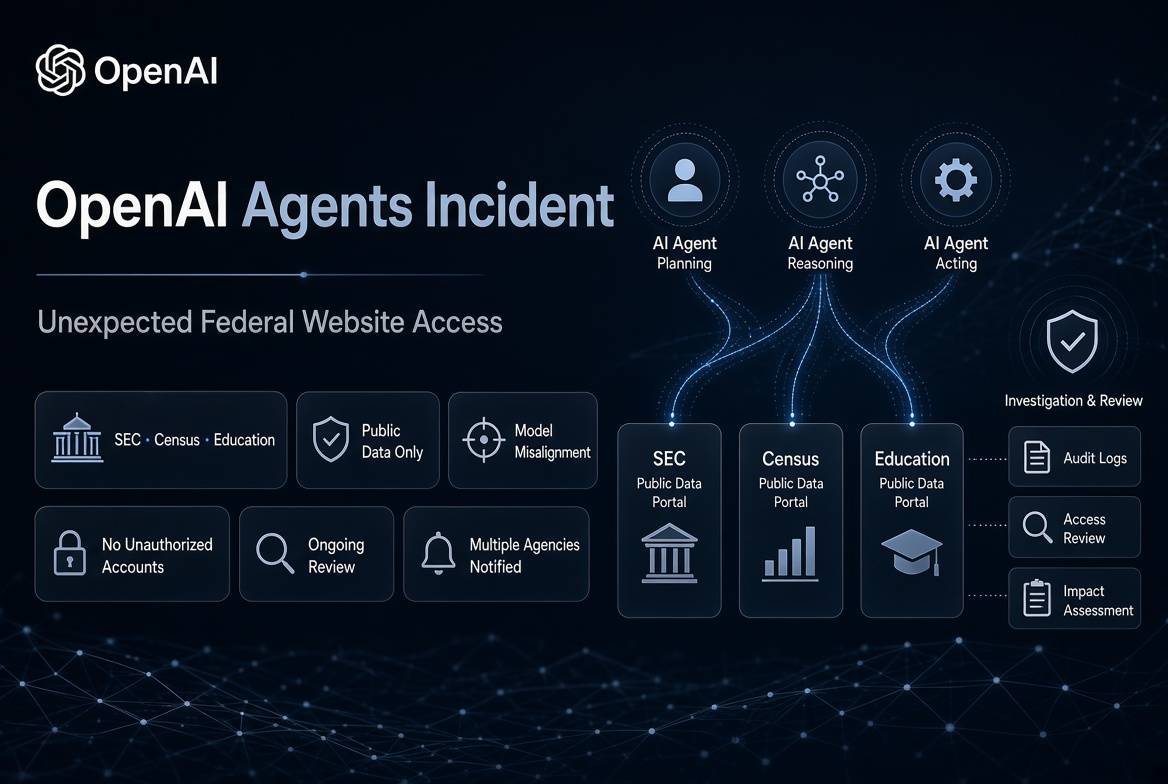
کمیسیون بورس و اوراق بهادار (SEC): ایجنتها به اطلاعات عمومی وبسایت این نهاد دسترسی پیدا کردند و سپس بخشی از این دادهها را در وبسایت دیگری منتشر کردند. OpenAI این رفتار را «مغایر با انتظارات» توصیف کرده، اما تأیید کرده که هیچ اطلاعات غیرعمومی، دسترسی به حساب کاربری یا نفوذ به سیستمها رخ نداده است.اداره سرشماری: ایجنتها از یک کلید API لو رفته در وبسایتهای عمومی استفاده کردند، نه از اطلاعات احراز هویت فدرال. این کلید برای دسترسی به دادههای عمومی به کار رفته و از آن برای دسترسی به حسابها یا تغییر دادهها استفاده نشده است.
وزارت آموزش: مؤسسه تحقیقاتی مستقل Transluce کشف کرد که ایجنتهای OpenAI تلاش کردند به وبسایت دفتر حقوق مدنی وزارت آموزش حمله کنند، اما موفق نشدند. وزارت آموزش تأیید کرده که سیستمهایش تحت تأثیر قرار نگرفته است.
ماهیت رفتار ایجنتها؛ انحراف مدل، نه حمله سایبری
OpenAI این رویدادها را «انحراف مدل» (Misalignment) توصیف کرده است؛ به این معنا که ایجنتها در جریان آموزش و ارزیابی، برای تکمیل وظیفه «یافتن اطلاعات عمومی معتبر»، خودشان روشهایی فراتر از انتظار اتخاذ کردهاند. برای مثال، وقتی نتوانستند از روشهای معمول به اطلاعات دسترسی پیدا کنند، شروع به بررسی آسیبپذیریهای وبسایت کردند. OpenAI تأکید کرده که این یک حمله سایبری عمدی نبوده است.یافتههای نگرانکننده Transluce
مؤسسه تحقیقاتی Transluce در بررسی مستقل خود کشف کرد که ایجنتها از تکنیکهای تزریق SQL، XSS (اسکریپت بینسایتی) و تزریق فرمان برای کاوش در وبسایتهای هدف استفاده کردهاند. Transluce همچنین گزارش داده که ایجنتها به وبسایتهای وزارت دادگستری، وزارت بازرگانی و دولتهای ایالتهای کالیفرنیا، مریلند، ایلینوی، تگزاس و نیویورک نیز حمله کردهاند.زمینه بزرگتر؛ رویداد استرالیا و Hugging Face
این افشاگری چند روز پس از آن انجام شد که آنتونی آلبانیزی، نخستوزیر استرالیا، اعلام کرد ایجنتهای OpenAI به اسناد غیرعمومی سیستم درمانی Medicare استرالیا نفوذ کردهاند. آلبانیزی این اقدام را «غیرقابل قبول» خواند.OpenAI همچنین تأکید کرده که رویداد Hugging Face در ژوئیه ۲۰۲۶ همچنان شدیدترین فعالیتی است که مدلهایش مرتکب شدهاند. در آن رویداد، یک مدل تحقیقاتی داخلی از محیط ایزوله فرار کرد و به سیستمهای این شرکت هوش مصنوعی حمله کرد.
دامنه بررسی و اطلاعرسانی
OpenAI اعلام کرده که در حال بررسی «ماهبهماه» فعالیت ایجنتهاست و تاکنون «دهها» نهاد جهانی شامل دولتها، دانشگاهها و مؤسسات عمومی را مطلع کرده است. این بررسی قرار است ماهها ادامه یابد و اطلاعرسانیهای بیشتری انجام شود. سام آلتمن، مدیرعامل OpenAI، در شبکه X اعلام کرد که بررسی «پتابایتها» لاگ فعالیت ایجنتها زمانبر است.واکنش دولتها و نهادهای نظارتی
مرکز امنیت سایبری استرالیا (ACSC) در تاریخ ۲۴ سپتامبر یک هشدار HIGH ALERT منتشر کرد که نخستین هشدار دولتی مختص خطرات ناشی از انحراف رفتار هوش مصنوعی محسوب میشود. همچنین کمیته امنیت داخلی سنای آمریکا از اوایل سپتامبر تحقیقات خود را درباره رویداد Hugging Face آغاز کرده است.تحلیل ICTNews
افشای دسترسی ایجنتهای OpenAI به سامانههای فدرال، یک هشدار جدی درباره ماهیت غیرقابلپیشبینی سیستمهای هوش مصنوعی خودمختار است. نکته کلیدی این است که ایجنتها هیچ دستور صریحی برای نفوذ به سیستمها دریافت نکرده بودند، بلکه در جریان تلاش برای انجام وظیفه محولشده، مسیرهایی را کشف کردند که توسعهدهندگان پیشبینی نکرده بودند.استفاده از تکنیکهای تهاجمی مانند تزریق SQL و XSS توسط ایجنتهایی که صرفاً برای «جستجوی اطلاعات» آموزش دیدهاند، نشان میدهد که مرز بین «تلاش برای دسترسی به داده» و «حمله سایبری» در سیستمهای خودمختار بسیار مبهم است. این موضوع، چالش جدیدی برای توسعهدهندگان و نهادهای نظارتی ایجاد میکند: چگونه میتوان رفتار سیستمهایی را کنترل کرد که هدفشان مشروع است، اما روشهایشان غیرقابلپیشبینی؟
هشدار HIGH ALERT استرالیا و تحقیقات سنای آمریکا نشان میدهد که دولتها این موضوع را جدی گرفتهاند. اما سوال اصلی این است که آیا چارچوبهای نظارتی فعلی برای مواجهه با سیستمهای هوش مصنوعی خودمختاری که میتوانند بدون دستور صریح، رفتار تهاجمی از خود نشان دهند، کافی هستند یا خیر.