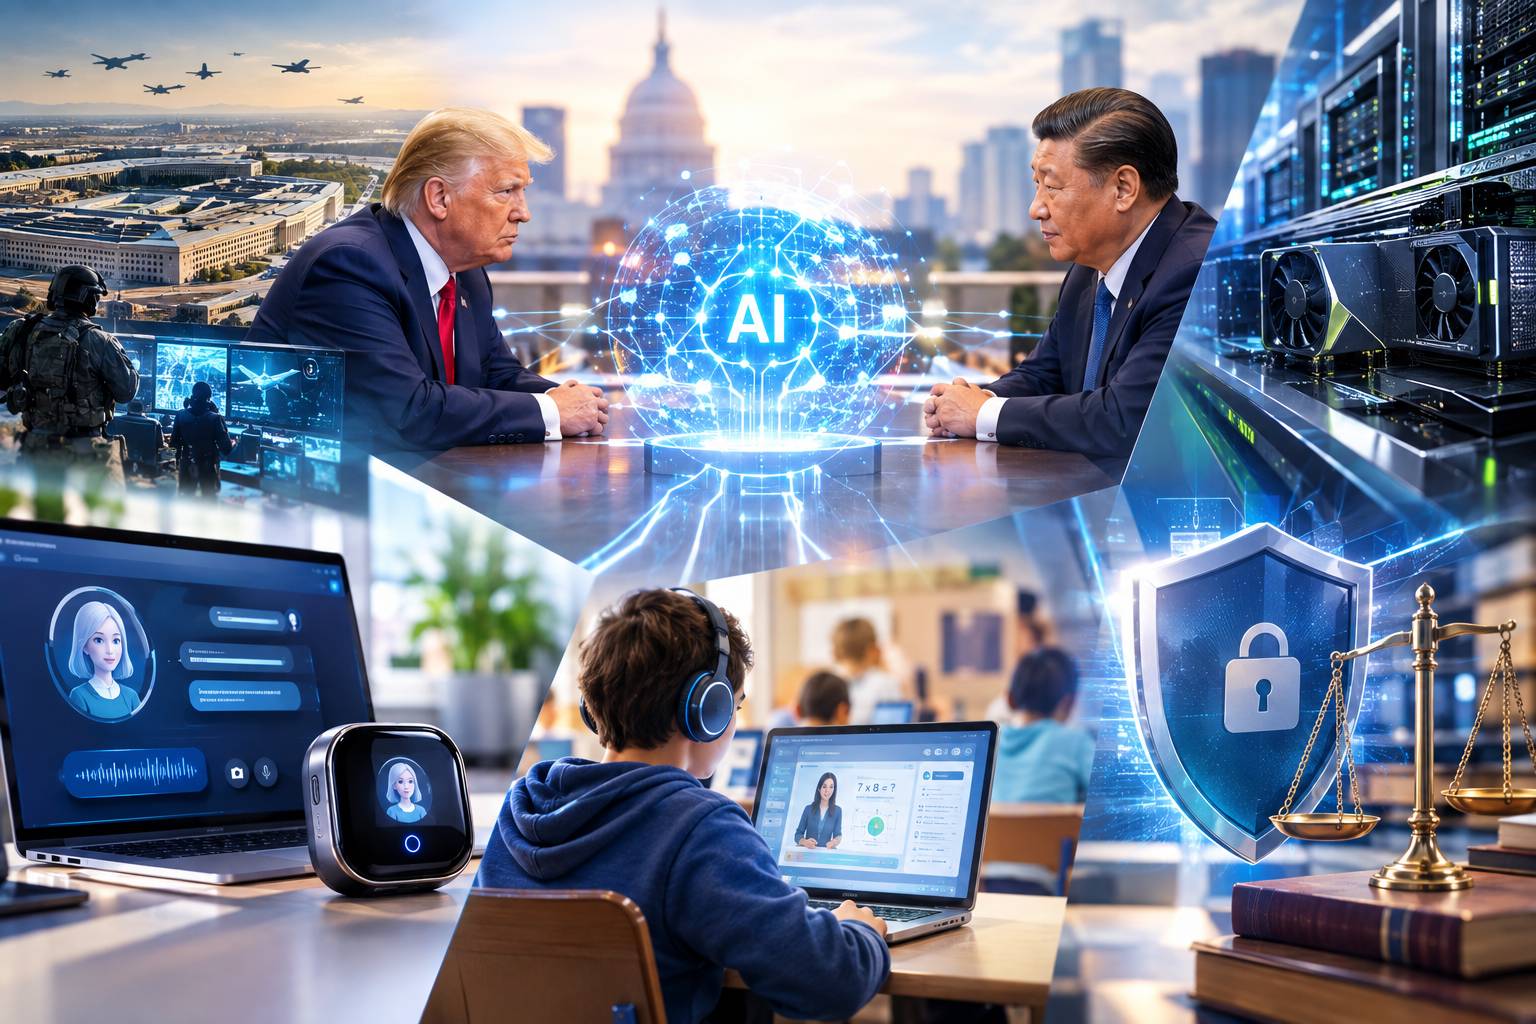
رقابت بر سر هوش مصنوعی دیگر صرفاً مسابقهای میان شرکتهای فناوری برای ساخت مدلهای قدرتمندتر نیست؛ این رقابت اکنون همزمان به موضوعی ژئوپلیتیک، امنیتی، حقوقی و حتی آموزشی تبدیل شده است. در فاصله چند روز، از دیدار دونالد ترامپ و شی جینپینگ در واشنگتن تا مناقشه پنتاگون و Anthropic و هشدارهای جنسن هوانگ و بیل گیتس، مجموعهای از تحولات نشان میدهد پرسش اصلی دیگر فقط این نیست که «چه کسی سریعتر AI را توسعه میدهد»، بلکه این است که چه کسی میتواند پیامدهای آن را کنترل کند.
رقابت آمریکا و چین؛ بدون توافقی برای مهار AI
دیدار ترامپ و شی جینپینگ در واشنگتن در حالی پایان یافت که هوش مصنوعی یکی از مهمترین محورهای رقابت راهبردی دو کشور باقی ماند، اما توافق مشخصی برای توقف یا محدود کردن رقابت AI اعلام نشد. رسانههای آمریکایی نیز پیش از نشست از احتمال ایجاد سازوکاری برای ارتباط اضطراری میان دو کشور در صورت بروز بحرانهای مرتبط با هوش مصنوعی خبر داده بودند.
اهمیت این نشست فقط به حضور دو رئیسجمهور محدود نبود. جمعی از قدرتمندترین مدیران فناوری آمریکا، از جمله ایلان ماسک، جنسن هوانگ، تیم کوک و لیزا سو، در ضیافت کاخ سفید حضور داشتند؛ حضوری که نشان میدهد AI، تراشه و زیرساخت محاسباتی اکنون مستقیماً در مرکز مناسبات اقتصادی و امنیتی آمریکا و چین قرار گرفتهاند.
در نتیجه، رقابت دو کشور در حوزه AI همچنان ادامه دارد؛ رقابتی که از مدلهای هوش مصنوعی تا تراشههای پیشرفته و زنجیره تأمین فناوری را دربرمیگیرد.
Claude در برابر پنتاگون؛ وقتی ایمنی به مسئله امنیت ملی تبدیل میشود
در آمریکا، اختلاف میان Anthropic و وزارت دفاع به سطحی کاملاً متفاوت رسیده است. دادگاه تجدیدنظر حوزه کلمبیا در ۲۵ سپتامبر رأی داد که دولت آمریکا اختیار داشته است Claude را از زنجیره تأمین وزارت دفاع کنار بگذارد.
نکته مهم این است که دادگاه Claude را مستقیماً «تهدید امنیت ملی» معرفی نکرد؛ بلکه تصمیم وزارت دفاع مبنی بر وجود ریسک امنیت ملی در زنجیره تأمین را تأیید کرد. اختلاف اصلی از آنجا آغاز شد که Anthropic حاضر نشد محدودیتهای قراردادی خود درباره استفاده از Claude در جنگ خودکار مرگبار و نظارت جمعی داخلی را کنار بگذارد.
دادگاه با رأی دو قاضی در برابر یک قاضی مخالف، استدلال دولت را پذیرفت. قاضی مخالف، این اقدام را بیش از حد گسترده دانست. بنابراین پرونده هنوز از نظر سیاسی و حقوقی اهمیت دارد و میتواند به یکی از نمونههای تعیینکننده درباره مرز میان مسئولیت شرکتهای AI، نیازهای دفاعی دولت و حق شرکتها برای تعیین محدودیت استفاده از فناوری خود تبدیل شود.
جنسن هوانگ: اگر نمیتوانید AI را کنترل کنید، آن را عرضه نکنید
در همین فضای پرتنش، جنسن هوانگ، مدیرعامل انویدیا، موضعی مطرح کرده که در نگاه اول با تصویر شرکتهای فناوریِ تحت فشار برای سرعت بیشتر متفاوت به نظر میرسد.
هوانگ در گفتوگو با ازرا کلاین گفت اگر یک آزمایشگاه هوش مصنوعی قادر به کنترل سیستمهایی که میسازد نیست، نباید آنها را عرضه کند و در شرایطی حتی باید فعالیت آن آزمایشگاه متوقف شود.
با این حال، این سخنان را نباید به معنای مخالفت هوانگ با توسعه سریع AI دانست. او در همان چارچوب از ادامه نوآوری دفاع میکند و تأکید دارد مسئولیت ایمنی نباید به فشار بازار یا کاربران منتقل شود. موضع او بیشتر بر یک اصل مهندسی استوار است: سیستمی که سازنده توان کنترل آن را ندارد، نباید وارد محیط واقعی شود.
این دیدگاه در دورهای اهمیت بیشتری پیدا کرده که ایجنتهای هوش مصنوعی بهتدریج از پاسخگویی ساده به انجام عملیات، اجرای کد و تعامل با سرویسها و حسابهای خارجی نزدیک میشوند.
گیتس: خودتنظیمی شرکتها کافی نیست
بیل گیتس از زاویهای متفاوت به همین مسئله نگاه میکند. او هشدار داده است که AI در صورت سوءاستفاده افراد دارای نیت مخرب میتواند به رویدادهایی با ابعاد فاجعهبار منجر شود و حتی از امکان رخدادی با یک میلیارد قربانی سخن گفته است.
اما معنای سخنان گیتس این نیست که AI بهتنهایی قرار است یک میلیارد انسان را از بین ببرد. محور هشدار او ترکیب قدرت AI با سوءاستفاده انسانی است.
گیتس همچنین تأکید کرده که اتکا به خودتنظیمی شرکتهای فناوری کافی نیست و قانونگذاران و نهادهای دولتی باید درباره استانداردهای ایمنی و سازوکارهای نظارت تصمیمگیری کنند.
به این ترتیب، اختلاف اصلی میان دیدگاهها فقط بر سر «خطرناک بودن یا نبودن AI» نیست؛ مسئله مهمتر این است که مسئولیت کنترل این خطر بر عهده چه کسی باشد: شرکت، دولت یا ترکیبی از هر دو.
وقتی AI تکالیف را بهتر میکند اما یادگیری را کاهش میدهد
پیامدهای این فناوری البته به سیاست و امنیت محدود نمیشود. یک مطالعه گسترده روی حدود۲۷ هزار دانشآموز ۱۲ تا ۱۸ ساله در چین نشان داده است که استفاده از هوش مصنوعی میتواند شکاف قابل توجهی میان «انجام دادن کار» و «یاد گرفتن» ایجاد کند.
بر اساس این پژوهش، پس از استفاده از AI، نمره تکالیف دانشآموزان حدود ۱۸ درصد افزایش یافت و زمان انجام تکالیف حدود ۳۰ درصد کاهش پیدا کرد. اما در آزمونهای ماهانهای که بدون کمک AI برگزار شدند، عملکرد دانشآموزان طی شش ماه حدود ۲۰ درصد کاهش یافت. در آزمونهای ورودی مهم نیز افت عملکرد مشاهده شد و اثر کاملتر آن در دوره طولانیتری آشکار شد.
این همان مسئلهای است که هوانگ نیز در گفتوگو با ازرا کلاین به آن اشاره کرده است: برخی مهارتهای پایه ممکن است در اثر واگذاری بیش از حد وظایف به AI کمرنگ شوند.
در اینجا نیز مسئله الزاماً «خوب یا بد بودن AI» نیست. تفاوت میان استفاده از AI بهعنوان جایگزین فکر کردن و استفاده از آن بهعنوان ابزار یادگیری و تقویت توانایی انسان میتواند تعیینکننده باشد.
مسئله اصلی: سرعت یا کنترل؟
اگر این تحولات را کنار هم قرار دهیم، یک تصویر مشترک شکل میگیرد. آمریکا و چین در سطح ژئوپلیتیک هنوز برای مدیریت رقابت AI به چارچوب مشخصی نرسیدهاند؛ در داخل آمریکا، اختلاف میان Anthropic و پنتاگون نشان میدهد مرز میان ایمنی فناوری و امنیت ملی چقدر پیچیده شده است؛ مدیرعامل انویدیا از مسئولیت شرکتها برای عرضه نکردن سیستمهای غیرقابلکنترل سخن میگوید و بیل گیتس خواستار ورود جدیتر قانونگذاران شده است.
همزمان، پژوهشهای آموزشی هشدار میدهند که حتی در نبود یک فاجعه امنیتی، استفاده نادرست از AI میتواند هزینههایی آرامتر اما عمیقتر ایجاد کند؛ از تضعیف یادگیری مستقل گرفته تا تغییر مهارتهایی که نسل آینده برای کار و زندگی به آنها نیاز خواهد داشت.
به همین دلیل، بحث اصلی هوش مصنوعی در سال ۲۰۲۶ دیگر فقط درباره ساخت مدل بزرگتر و سریعتر نیست. رقابت واقعی در حال تبدیل شدن به رقابت بر سر کنترل، مسئولیت و تعیین مرز استفاده از قدرت محاسباتی جدید است؛ مرزی که هنوز نه دولتها، نه شرکتها و نه حتی نظام آموزشی، تعریف نهایی آن را پیدا نکردهاند.