NEAR Intents: خطای نرمافزاری که به بازگشت وجه منجر شد
NEAR Intents، پروتکل تراکنشهای بینزنجیرهای، در تاریخ ۳۰ سپتامبر ۲۰۲۶ (۸ مهر ۱۴۰۵) هدف یک نفوذ امنیتی قرار گرفت. مهاجم با سوءاستفاده از یک خطای نرمافزاری در تعامل میان زیرساخت واریز و برداشت Omni و قرارداد هوشمند اصلی، حدود ۳.۸ میلیون دلار USDT را طی پنج برداشت در حدود شش ساعت از یک خزانه در شبکه BNB Chain خارج کرد .تحلیلهای آنچین Bitquery نشان میدهد که مهاجم ابتدا دو تراکنش آزمایشی کوچک (۱۰ و ۱۱ دلار) انجام داد و سپس مبالغ بزرگتر را خارج کرد. تا ساعت ۱۴:۳۰ روز اول اکتبر، حدود ۷۶ درصد از وجوه به ۳۴.۶۹ بیتکوین تبدیل شده بود و ۲۱ درصد به صرافی KuCoin رسیده بود. کارآگاه بلاکچین ZachXBT نیز مسیر انتقال به KuCoin و سپس تبدیل به بیتکوین را تأیید کرد .
نقطه عطف: الکس شوچنکو، مدیرکل NEAR Intents، در تاریخ ۲ اکتبر اعلام کرد که تیم موفق به شناسایی هویت مهاجم شده و یک ضربالاجل ۴۸ ساعته برای بازگرداندن وجوه از طریق «افشای مسئولانه» تعیین کرده است. او خطاب به مهاجم نوشت: «شما بهتر از هر کسی میدانید افشای مسئولانه چگونه کار میکند: این آخرین پنجره برای استفاده از آن است. پس از ۴۸ ساعت، این پنجره بسته خواهد شد» .
مهاجم پیش از انقضای مهلت، وجوه را بازگرداند. پیامی که به یک تراکنش متصل و منتشر شد، از سوی مهاجم اعتراف به اشتباه کرده و از برنامههای پاداش برای گزارش آسیبپذیریها تمجید کرده بود. شوچنکو در ۲ اکتبر اعلام کرد: «وجوه هک NEAR Intents بهطور کامل بازگردانده شد. ما تحقیقات را متوقف میکنیم» .
ارتباط با بیتگت: NEAR Intents پیشتر اعلام کرده بود که بیش از ۵۰ میلیون دلار از تلاشهای انتقال وجوه مرتبط با هکر بیتگت را مسدود کرده است. از این مبلغ، ۵۰۳ هزار دلار در مرحله اجرا مسدود شد و تنها ۱۶۶ هزار دلار از آن عبور کرد .
ShinyHunters: از حمله به FBI تا همکاری با بازداشتشدگان
گروه هکری ShinyHunters در تاریخ ۲۲ سپتامبر ۲۰۲۶ ادعا کرد که به سیستمهای FBI نفوذ کرده و دادههای «تقریباً تمامی مأموران FBI و افرادی که برای استخدام درخواست داده بودند» را سرقت کرده است. این گروه بهعنوان مدرک، تصویری از سایت استخدامی خرابشده FBI و نمونهای از دادههای حدود ۵,۰۰۰ مأمور را منتشر کرد .تحلیل رویترز از نمونه دادهها نشان داد که این اطلاعات شامل نام، نشانی منزل، شماره تأمین اجتماعی، مأموریتها و در برخی موارد نام اعضای خانواده مأموران است. رویترز توانست صحت بخشی از این دادهها را با تطبیق با سوابق اعتباری و دادههای نقضشده قبلی تأیید کند. در حداقل ۱۰ مورد، از جمله اطلاعات کش پاتل، رئیس FBI، جزئیات مطابقت داشت .
انگیزه حمله: ShinyHunters اعلام کرد که این حمله پاسخی به بیانیه ماه مه ۲۰۲۶ FBI بود که در آن روشهای گروه تشریح و به قربانیان توصیه شده بود باج پرداخت نکنند. این گروه تأکید کرد که انگیزه مالی نداشته است .
بازداشت «Rey»: در تاریخ ۲۹ سپتامبر ۲۰۲۶، مقامهای اردنی سیفالدین خضر، معروف به Rey، را در امان بازداشت کردند. بر اساس گزارش رویترز، خضر در حال همکاری با FBI و نهادهای قانونی بینالمللی برای شناسایی سایر اعضای ShinyHunters است. یک منبع آگاه گفت: «همکاری او برای تلاشهای جاری جهت دستگیری این هکرها حیاتی است» .
هویت خضر از سال قبل برای محققان امنیتی شناختهشده بود. برایان کربس، روزنامهنگار امنیتی، در نوامبر ۲۰۲۵ او را بهعنوان یکی از *سه مدیر گروه Scattered LAPSUS$ Hunters* (ترکیبی از Scattered Spider، LAPSUS$ و ShinyHunters) شناسایی کرده بود. خضر پیشتر مدیر سایت افشای داده گروه باجافزاری Hellcat و همچنین مدیر BreachForums بوده است .
نکته قابل توجه این است که خضر خودش به کربس گفته بود حداقل از ژوئن ۲۰۲۵ با نهادهای قانونی همکاری میکند و از سپتامبر ۲۰۲۵ «عملاً هیچ کار مجرمانهای انجام نداده است». با این حال، بازداشت او نشان میدهد که این همکاری مانع از پیگرد قانونی او نشده است .
ریشههای گروه: بر اساس گزارش شرکت امنیتی Sekoia، ریشه ShinyHunters به دو گروه هکری قدیمیتر به نامهای TheDarkOverlord و GnosticPlayers بازمیگردد که در زمینه اخاذی و افشای داده تخصص داشتند. برند ShinyHunters حدود آوریل یا مه ۲۰۲۰ بهطور عمومی ظاهر شد . واکنش FBI: کاش پاتل، رئیس FBI، با اشاره به بازداشت قبلی پپین ون در استاپ در هلند، از بررسی سرنخهای جدید و احتمال بازداشتهای بیشتر خبر داد. برت لدرمن، دستیار مدیر بخش سایبری FBI، خطاب به اعضای گروه گفت: «هرچه بیشتر در این کار بمانید، بیشتر درباره شما میآموزیم. شما میدانید چگونه ما را پیدا کنید، و ما میدانیم چگونه شما را پیدا کنیم» .
KillSec: نوجوان ۱۶ سالهای که ۱,۰۰۰ حمله را مدیریت میکرد
گروه باجافزاری KillSec که از حدود سال ۲۰۲۴ فعال بود، در تاریخ ۳۰ سپتامبر ۲۰۲۶ (۸ مهر ۱۴۰۵) هدف یک عملیات بینالمللی به نام Operation KillSwitch قرار گرفت. این عملیات به رهبری پلیس جنایی هامبورگ آلمان و با مشارکت نهادهای قانونی از ۹ کشور (بلژیک، فنلاند، آلمان، یونان، هلند، رومانی، اسپانیا، سوئیس، بریتانیا و آمریکا) و هماهنگی Europol و Eurojust انجام شد .بازداشت مظنون اصلی: یک نوجوان ۱۶ ساله رومانیایی در شهر آلیکانته اسپانیا بازداشت شد. او بهعنوان مدیر و اپراتور اصلی گروه شناسایی شده است. دو مظنون دیگر نیز در بریتانیا و رومانی بازداشت شدند که هر دو حدود ۲۰ سال سن دارند. برای یکی از بازداشتشدگان در بریتانیا، درخواست استرداد از پورتوریکو صادر شده است .
نقشهای شناساییشده: محققان چهار نقش اصلی در گروه شناسایی کردند: مدیر، توسعهدهنده، مذاکرهکننده و وابسته. توسعهدهنده مظنون در آگوست ۲۰۲۶ ۱۸ ساله شده و در زمان ارتکاب برخی از جرایم، خردسال بوده است .
روشهای عملیاتی: KillSec با بهرهبرداری از آسیبپذیریهای نرمافزاری و نقاط دسترسی با امنیت ضعیف، بهویژه در فضای ذخیرهسازی ابری، به سیستمهای سازمانها نفوذ میکرد. اعضای گروه اطلاعات حساس را کپی کرده و به زیرساختهای تحت کنترل خود منتقل میکردند. قربانیان در یک سایت افشای داده در دارکوب نامگذاری شده و تهدید میشدند که در صورت عدم پرداخت باج، دادهها منتشر خواهند شد. در صورت عدم پرداخت، فایلهای مسروقه برای دانلود رایگان در دسترس قرار میگرفتند. در برخی موارد، گروه مبالغ قابلتوجهی باج دریافت کرده بود .
استفاده از هوش مصنوعی: محققان کشف کردند که KillSec از هوش مصنوعی برای ساخت و نگهداری زیرساخت باجافزاری خود و شناسایی قربانیان بالقوه استفاده میکرد .
مقیاس فعالیت: حدود ۱,۰۰۰ حمله در سراسر جهان، که حدود ۵۰۰ مورد موفق بوده و بیش از ۲۸۰ قربانی شناسایی شده است. برخی قربانیان تا ۵۰۰,۰۰۰ یورو باج پرداخت کردهاند .
نقطه شروع تحقیقات: تحقیقات Operación Rotoma در سال ۲۰۲۵ از همکاری پلیس با FBI در سانخوان پورتوریکو آغاز شد. محققان اسپانیایی تنها با یک تصویر پروفایل موفق به شناسایی یکی از مدیران گروه شدند که در استان آلیکانته زندگی میکرد .
نتیجه عملیات: مقامات ۵ سرور مرکزی گروه را تحت کنترل گرفتند، ۱۱۰ ترابایت داده مسروقه را ایمن کردند، دامنههای KillSec را مسدود کردند و سایت افشای داده گروه را از دسترس خارج کردند .
امیر براتی: استرداد نادری که یک دهه جاسوسی سایبری را آشکار کرد
امیر براتی، تبعه ۴۰ ساله ایرانی-ترکیهای دوگانه، در تاریخ ۳۰ سپتامبر ۲۰۲۶ از مونتهنگرو به آمریکا مسترد شد. او در ژوئن ۲۰۲۶ در شهر ساحلی کوتور به درخواست FBI بازداشت شده بود .اتهامات: براتی در دادگاه فدرال منطقه جنوبی نیویورک با اتهامات کلاهبرداری رایانهای، هک و سرقت هویت روبهرو خواهد شد. او یکی از ۱۷ تبعه ایرانی است که در کیفرخواست اصلاحشدهای در آگوست ۲۰۲۶ نامشان ذکر شده است .
مقیاس حملات: بر اساس اسناد دادگاهی، گروهی که براتی در آن عضو بود از سال ۲۰۱۳ فعالیت خود را آغاز کرد و در جریان آن بیش از ۸,۰۰۰ حساب ایمیل استادان و پژوهشگران در آمریکا، اروپا و سایر کشورها هدف دسترسی غیرمجاز قرار گرفت. دانشگاههای آسیبدیده نزدیک به ۳.۴ میلیارد دلار برای دسترسی قانونی به اطلاعات سرقتشده هزینه کرده بودند .
نقش براتی: در ساختار گروه، او نقش ردیابی روند پیشرفت نفوذها و تهیه فهرست اهداف بخش خصوصی را ایفا میکرد .
ارتباط با سپاه پاسداران: دادستانهای آمریکایی مدعیاند که بخشی از این حملات به نفع سپاه پاسداران انقلاب اسلامی ایران (IRGC) انجام شده است. اطلاعات سرقتشده و دسترسی به حسابهای دانشگاهی، ادعا میشود که برای مؤسسات ایرانی و دانشگاهها استفاده شده است .
حساسیت استرداد: استرداد هکرهای مرتبط با دولت ایران به آمریکا بسیار نادر است، زیرا این افراد معمولاً از داخل ایران فعالیت میکنند و از سفر به کشورهایی با معاهده استرداد با آمریکا خودداری میکنند. سفر براتی به مونتهنگرو و بازداشت او، یک اشتباه استراتژیک از سوی او محسوب میشود .
سابقه همکاری مونتهنگرو و FBI: در سه سال گذشته، همکاری میان اینترپل، پودگوریتسا و FBI منجر به مکانیابی و بازداشت هفت نفر در مونتهنگرو شده است که تحت تعقیب مقامات آمریکایی بودند .
تحلیل ICTNews
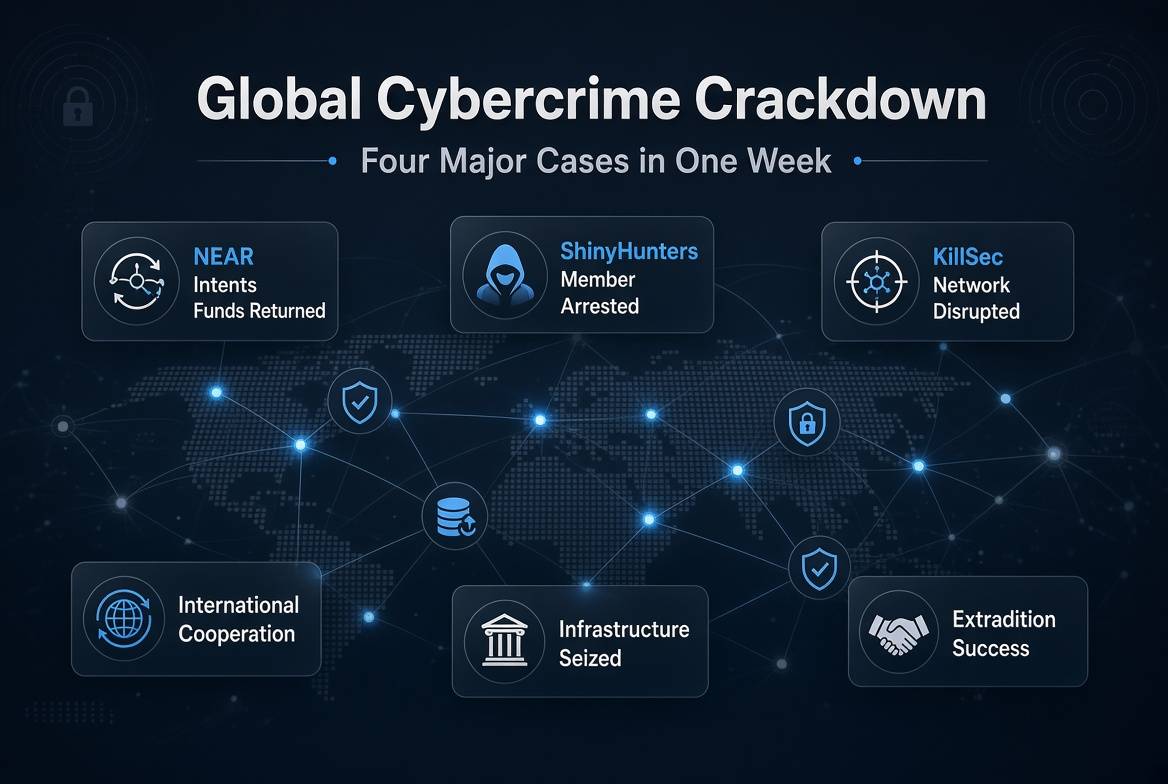
چهار رویداد اخیر، تصویری از طیف متنوع تهدیدات سایبری و شبکه جهانی مبارزه با آنها ترسیم میکنند. آنچه این رویدادها را به هم پیوند میدهد، افزایش همکاری بینالمللی نهادهای قانونی است.از یک سو، تنوع تهدیدات:
· NEAR Intents: یک خطای فنی در زیرساخت، نه یک حمله سازمانیافته. مهاجم احتمالاً یک فرد یا گروه کوچک بود که از یک آسیبپذیری تصادفی بهره برد.· ShinyHunters: یک گروه هکری باسابقه با انگیزه انتقامجویی از FBI. ریشههای این گروه به سال ۲۰۲۰ بازمیگردد و با وجود دستگیریها، همچنان فعال است.· KillSec: یک گروه باجافزاری جوان که از هوش مصنوعی برای گسترش فعالیتهای خود استفاده میکند. رهبر ۱۶ ساله آن نشان میدهد که جرایم سایبری پیچیده دیگر محدود به بزرگسالان نیست.· امیر براتی: یک عملیات سایبری دولتی با هدف سرقت مالکیت فکری و جاسوسی علمی. این پرونده نشان میدهد که جاسوسی سایبری همچنان یک تهدید جدی برای زیرساختهای علمی است.از سوی دیگر، همکاری بینالمللی:
· عملیات KillSwitch با مشارکت ۹ کشور و هماهنگی Europol و Eurojust.· بازداشت Rey در اردن با همکاری FBI.· استرداد براتی از مونتهنگرو به نیویورک با هماهنگی اینترپل.· عملیات Rotoma که از همکاری FBI در پورتوریکو با پلیس اسپانیا آغاز شد.نکته کلیدی: در سه رویداد از چهار رویداد، یک تصویر پروفایل، یک اشتباه کوچک یا یک همکاری قبلی نقطه شروع شناسایی مظنونان بوده است. KillSec با یک تصویر پروفایل شناسایی شد. Rey با یک اسکرینشات که رمز عبور ایمیلش را افشا کرده بود، لو رفت. براتی با سفر به کشوری که با FBI همکاری میکرد، خود را به دام انداخت.
این الگو نشان میدهد که ناشناسی کامل در فضای دیجیتال یک افسانه است. حتی حرفهایترین مجرمان سایبری نیز اشتباه میکنند، و زمانی که این اشتباهات با همکاری بینالمللی ترکیب شود، به بازداشت و استرداد منجر میشود.