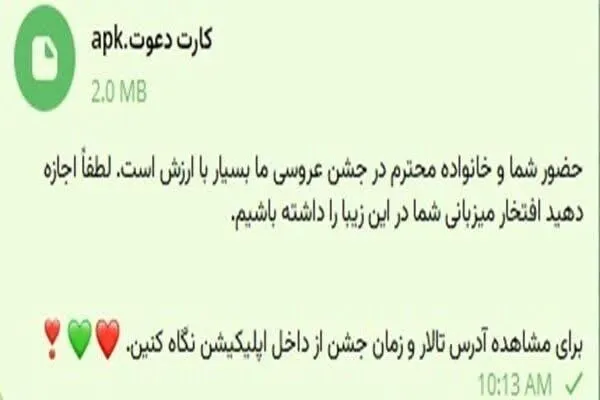
به گزارش خبرنگار نبض فناوری، معاون فرهنگی و اجتماعی پلیس فتا فراجا درباره شگرد جدید کلاهبرداران سایبری هشدار داده است که در آن، مجرمان با ارسال فایلهای دارای پسوند APK تحت عنوان «کارت دعوت عروسی»، کاربران را به نصب بدافزار ترغیب میکنند.
در این روش، پیامی با مضمون دعوت به مراسم عروسی برای مخاطب ارسال میشود و از او خواسته میشود برای مشاهده نشانی تالار یا زمان برگزاری مراسم، اپلیکیشنی را نصب کند. فایل پیوستشده نیز با عنوان کارت دعوت ارائه میشود؛ درحالیکه ممکن است حاوی بدافزار باشد و زمینه دسترسی غیرمجاز به اطلاعات گوشی یا سوءاستفاده مالی را فراهم کند.
اما شگردهای فریب کاربران به دعوتنامههای عروسی محدود نمیشود. در پیامرسانهایی مانند ایتا نیز ممکن است پیامهایی با مضمونهایی نظیر «این عکس قدیمی ماست»، «این عکس رو یادت میاد؟» یا «عکس قدیمیات رو پیدا کردم» برای کاربران ارسال شود. در این پیامها، مخاطب به باز کردن یک فایل یا مشاهده محتوای پیوستشده ترغیب میشود.
نکته مهم این است که حتی اگر پیام از حساب کاربری یکی از دوستان یا بستگان ارسال شده باشد، نمیتوان صرفاً بر اساس هویت فرستنده به محتوای آن اعتماد کرد. احتمال دارد حساب کاربری فرد مورد سوءاستفاده قرار گرفته باشد یا فرستنده بدون اطلاع از ماهیت فایل، آن را برای دیگران ارسال کرده باشد.
آیا فایل PDF هم میتواند خطرناک باشد؟
در مواجهه با پیامهایی که با عنوان عکس قدیمی، تصویر مشترک یا اسناد شخصی ارسال میشوند، توجه به نوع فایل اهمیت زیادی دارد. فایلهای PDF معمولی، برخلاف فایلهای اجرایی اندروید با پسوند APK، ذاتاً برنامه قابل نصب نیستند؛ بااینحال، نباید هر فایل یا لینکی را که با عنوان PDF یا عکس ارسال میشود، بدون بررسی امن فرض کرد.
همچنین ممکن است فایل پیوست در واقع یک فایل اجرایی با پسوند APK باشد که با نامی گمراهکننده معرفی شده است، یا پیام حاوی لینکی باشد که کاربر را به صفحهای جعلی هدایت کند.
بنابراین، صرف مشاهده عبارت PDF در متن پیام یا نام فایل، برای تشخیص امنیت آن کافی نیست. کاربران باید از نصب برنامههای ناشناس، فعالکردن مجوزهای غیرضروری و واردکردن اطلاعات بانکی در لینکهای مشکوک خودداری کنند.
اگر فایل مشکوک را باز یا نصب کردیم، چه کنیم؟
پلیس فتا توصیه میکند کاربران از نصب فایلهای ناشناس و اعتماد بیبررسی به پیامهای دریافتی خودداری کنند. اگر فایلی را بهاشتباه نصب کردهاید و احتمال میدهید بدافزار باشد، اقدامات زیر میتواند به کاهش خطر کمک کند:
- اتصال اینترنت گوشی را قطع کنید تا ارتباط احتمالی بدافزار با سرورهای خارجی محدود شود.- از واردکردن اطلاعات بانکی، رمزهای عبور و کدهای تأیید در گوشی مشکوک خودداری کنید.- با استفاده از یک دستگاه امن، حسابهای مهم خود را بررسی کنید و در صورت احتمال سرقت اطلاعات، رمزهای عبور را تغییر دهید.- اگر اطلاعات بانکی شما در معرض خطر قرار گرفته یا تراکنش مشکوکی مشاهده کردهاید، فوراً با بانک خود تماس بگیرید.- برای دریافت راهنمایی تخصصی، با مرکز فوریتهای سایبری پلیس فتا به شماره ۰۹۶۳۸۰ تماس بگیرید.
اعتماد به آشنایان، جایگزین احتیاط سایبری نیست
گسترش پیامرسانها، ارسال فایل و ارتباط روزمره با دوستان و بستگان را آسانتر کرده است؛ اما همین اعتماد روزمره میتواند به ابزاری برای فریب کاربران تبدیل شود.
پیامهایی با مضمون دیدن عکس قدیمی، دریافت فایل خاطرهانگیز یا مشاهده دعوتنامه ممکن است در نگاه اول کاملاً عادی به نظر برسند. بااینحال، کاربران باید پیش از بازکردن فایلهای غیرمنتظره، از فرستنده درباره محتوای آن سؤال کنند و در صورت وجود هرگونه ابهام، از بازکردن یا نصب فایل خودداری کنند.
قاعده ساده اما مهم امنیت سایبری این است: پیش از بازکردن فایل، هویت فرستنده و ماهیت محتوا را بررسی کنید؛ زیرا یک کلیک از روی کنجکاوی میتواند زمینه سوءاستفاده از اطلاعات شخصی یا مالی شما را فراهم کند.
از «کارت عروسی جعلی» تا «عکس قدیمیات را ببین»/ترفند جدید کلاهبرداران سایبری
نبضفناوری اخبار فناوری کد خبر: ۴۹۲۱۰ | ۲۸ مهر ۱۴۰۵ | ۱۳:۲۰ از «کارت عروسی جعلی» تا «عکس قدیمیات را ببین»/ترفند جدید کلاهبرداران سایبری در پی هشدار پلیس فتا درباره انتشار بدافزار در قالب کارت دعوت عروسی، گزارشها از رواج شگردهای مشابه در پیامرسانها، از جمله ایتا، حکایت دارد؛ جایی که برخی کاربران
نبضفناوری اخبار فناوری | در پی هشدار پلیس فتا درباره انتشار بدافزار در قالب کارت دعوت عروسی، گزارشها از رواج شگردهای مشابه در پیامرسانها، از جمله ایتا، حکایت دارد؛ جایی که برخی کاربران پیامهایی از سوی دوستان و آشنایان با مضمون «این عکس قدیمی ماست» دریافت میکنند که در کنار آن، فایلی برای مشاهده تصویر قرار گرفته است. کارشناسان امنیت سایبری هشدار میدهند که اعتماد به نام و حساب کاربری آشنا، بهتنهایی تضمینی برای امن بودن فایلهای ارسالی نیست.