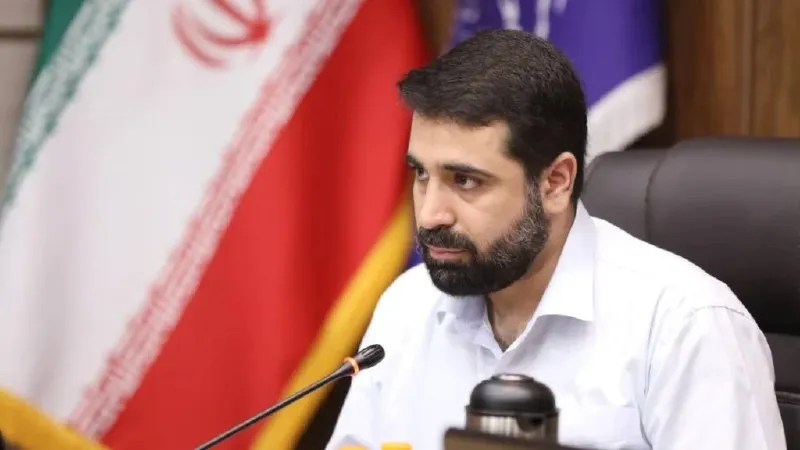
به گزارش خبرنگار «نبض فناوری»، سیدمحمدامین آقامیری، رئیس مرکز ملی فضای مجازی، از تعیین مهلت یکماهه برای بانکها بهمنظور رفع نواقص احتمالی شناساییشده در ارزیابی امنیت سایبری خبر داد.
به گفته آقامیری، نتایج اولیه ارزیابی امنیت سایبری بانکها در قالب گزارشی محرمانه به آنها ارائه میشود تا فرصت داشته باشند ضعفهای شناساییشده را برطرف کنند. پس از پایان این مهلت، ارزیابی مجدد انجام خواهد شد و نتایج نهایی در اختیار عموم مردم قرار میگیرد.
آقامیری در نشست اعلام رتبهبندی بانکها، هدف از اجرای این طرح را ارتقای سطح امنیت سایبری نظام بانکی و افزایش آگاهی عمومی درباره کیفیت خدمات بانکی عنوان کرد.
بر اساس این اظهارات، انتشار نتایج نهایی میتواند به کاربران کمک کند تا با آگاهی بیشتری از وضعیت امنیتی بانکها و متناسب با میزان ریسکپذیری خود، درباره انتخاب خدمات بانکی تصمیم بگیرند.
انتشار نتایج؛ گامی برای شفافیت امنیتی بانکها
ارزیابی امنیت سایبری بانکها و انتشار عمومی نتایج آن، علاوه بر فراهم کردن فرصتی برای شناسایی و رفع ضعفهای امنیتی، میتواند زمینه را برای افزایش شفافیت در حوزه امنیت خدمات مالی دیجیتال فراهم کند.
با این حال، میزان اثرگذاری این طرح به معیارهای ارزیابی، نحوه سنجش امنیت بانکها و چگونگی انتشار نتایج نهایی بستگی دارد؛ زیرا برای تصمیمگیری آگاهانه کاربران، لازم است اطلاعات منتشرشده تصویری روشن و قابلفهم از وضعیت امنیتی خدمات بانکی ارائه دهد.
رتبهبندی امنیت سایبری بانکها/ مهلت یکماهه برای رفع نواقص پیش از انتشار نتایج
نبضفناوری اخبار فناوری کد خبر: ۴۹۲۱۱ | ۲۸ مهر ۱۴۰۵ | ۱۷:۴۲ رتبهبندی امنیت سایبری بانکها/ مهلت یکماهه برای رفع نواقص پیش از انتشار نتایج رئیس مرکز ملی فضای مجازی اعلام کرد بانکها پس از دریافت گزارش محرمانه ارزیابی امنیت سایبری، یک ماه فرصت دارند نواقص احتمالی خود را برطرف کنند. پس از پایان این م
نبضفناوری اخبار فناوری | رئیس مرکز ملی فضای مجازی اعلام کرد بانکها پس از دریافت گزارش محرمانه ارزیابی امنیت سایبری، یک ماه فرصت دارند نواقص احتمالی خود را برطرف کنند. پس از پایان این مهلت، ارزیابی مجدد انجام میشود و نتایج نهایی رتبهبندی امنیت سایبری بانکها در اختیار مردم قرار خواهد گرفت.