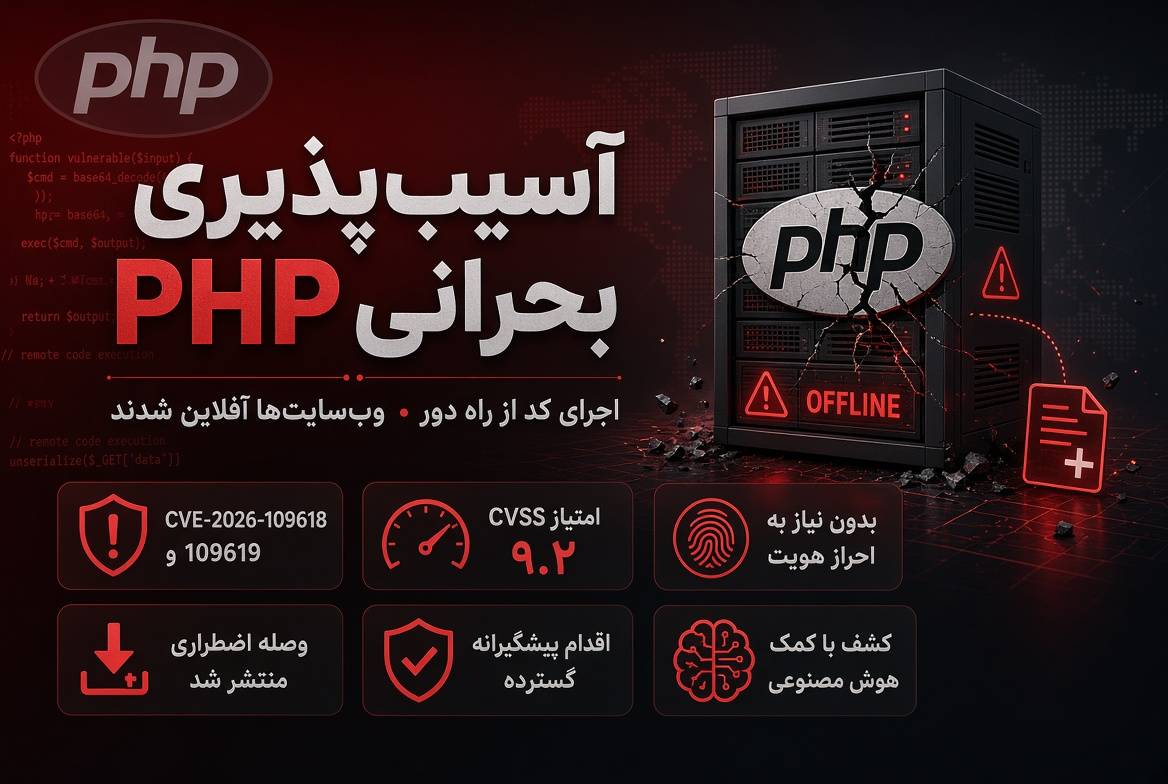
به گزارش آی سی تی نیوز؛ بنیاد PHP در ۲۱ اکتبر ۲۰۲۶ وصله امنیتی اضطراری برای دو آسیبپذیری بحرانی منتشر کرد که امکان اجرای کد از راه دور بدون احراز هویت (Unauthenticated RCE) را در سرورهای آسیبپذیر فراهم میکردند. این آسیبپذیریها با شناسههای CVE-2026-109618 و CVE-2026-109619 و امتیاز CVSS 9.2 از ۱۰ ثبت شدهاند و تمام نسخههای PHP از نسخه ۵ به بعد را تحت تأثیر قرار میدهند .
جزئیات فنی و نسخههای آسیبپذیر
آسیبپذیری اول (CVE-2026-109618) از نوع نقص مدیریت حافظه در فرآیند out-of-memory و آسیبپذیری دوم (CVE-2026-109619) از نوع use-after-free در وضعیت سراسری کهنه است. هر دو امکان اجرای کد مخرب روی سرور را بدون نیاز به ورود فراهم میکنند . نسخههای وصلهشده عبارتند از: PHP 8.5.12، 8.4.27، 8.3.36 و 8.2.35. برای نسخههای ۷.۴، ۸.۰ و ۸.۱ که پشتیبانی رسمی آنها پایان یافته، بنیاد PHP بکپورت سورسمحور منتشر کرده اما بسته رسمی ارائه نکرده است. نسخههای ۸.۱ و قدیمیتر باید ارتقا یابند یا از شبکه عمومی جدا شوند .
بر اساس هشدار Blackpoint Cyber، خطرناکترین حالت در سرورهای Apache با ماژول mod_php است که اکسپلویت تأییدشدهای دارد که پیش از اجرای هر کد برنامهای فعال میشود. در پیکربندی PHP-FPM نیز آسیبپذیری وجود دارد اما خطر آن کمتر ارزیابی شده است .
نقش هوش مصنوعی در کشف و افشای زودهنگام
این آسیبپذیریها توسط شرکت امنیتی Calif با استفاده از مدل GPT-5.6 Sol در قالب برنامه «Patch the Planet» شرکت OpenAI و بهطور مستقل توسط تیم Wiz کشف شدند. Wiz این را «شدیدترین آسیبپذیریای که تاکنون هوش مصنوعی کشف کرده» توصیف کرده است . نکته مهم اینکه انتشار وصله قرار بود ۲۲ اکتبر انجام شود اما به دلیل لو رفتن اطلاعات در فضای عمومی، یک روز جلو افتاد و در ۲۱ اکتبر ساعت ۱۴:۰۰ UTC منتشر شد .
آفلاین شدن گسترده وبسایتها
پس از افشای آسیبپذیری، سازمانها و وبسایتهای متعددی در سراسر جهان بهعنوان اقدام پیشگیرانه یا برای نصب وصله، سرویس خود را موقتاً از دسترس خارج کردند. بر اساس گزارشها، ۳۲ سرویس دولتی بریتانیا آفلاین شدند. ویکیپدیا، بیبیسی، Internet Archive، 4chan، DeviantArt و سرویسهای دولتی در فنلاند، فرانسه، آلمان، بلژیک و هلند از جمله موارد تأییدشده هستند . در بریتانیا وبسایتهای مرتبط با پلیس متروپولیتن و شوراهای محلی نیز با اختلال مواجه شدند . مقامات بریتانیا تأکید کردند این قطعیها «عمدتاً ناشی از اقدامات پیشگیرانه» بوده و نشانهای از هک موفقیتآمیز نیست .
هشدارهای رسمی و اقدامات بینالمللی
آژانس امنیت سایبری اتحادیه اروپا (ENISA)، CERT-EU و یوروپل در بیانیهای مشترک از سازمانها خواستند فوراً وصله را نصب کنند و در صورت عدم امکان، برنامههای متصل به اینترنت را از شبکه عمومی جدا کنند . آژانس امنیت ملی آمریکا (NSA) و افبیآی نیز هشدار مشابهی صادر کردند و توصیه کردند در صورت ناتوانی در بهروزرسانی فوری، سیستمها آفلاین شوند . در کره جنوبی، وزارت علوم و ICT و آژانس امنیت اینترنتی KISA سطح هشدار سایبری را از «علاقه» به «احتیاط» ارتقا دادند . مرکز هماهنگی واکنش به حوادث رایانهای چین (CNVD) نیز این آسیبپذیریها را «بالاخطر» طبقهبندی کرد و هشدار داد جزئیات فنی و PoC بهطور گسترده منتشر شده است .
تحلیل ICTNews
آنچه این بحران را از یک وصله امنیتی معمولی متمایز میکند، ترکیب سه عامل است: قدمت آسیبپذیری، نقش هوش مصنوعی و افشای زودهنگام. بر اساس تحلیل Wiz، این نقص حدود ۲۰ سال در PHP وجود داشته اما اکسپلویت آن به «زنجیرهای بسیار پیچیده از مراحل» نیاز داشت که در مرز توانایی محققان انسانی بود. مدلهای هوش مصنوعی این پیچیدگی را به سطحی قابل مدیریت کاهش دادند و همان ابزاری که برای کشف آسیبپذیری استفاده شد، میتواند به گفته Wiz به مهاجمان در تطبیق اکسپلویت با نسخهها و پیکربندیهای مختلف PHP کمک کند .
افشای زودهنگام وصله نیز پنجرهای که قرار بود برای وصله کردن فراهم شود را کاهش داد. Cloudflare گزارش داد تلاشهای اولیه برای اکسپلویت را شناسایی کرده است . در چنین شرایطی، توصیه «آفلاین کردن» که از سوی NSA و NCSC بریتانیا مطرح شد، یک تصمیم عملیاتی مبتنی بر محاسبه ریسک است: قطع موقت سرویس، کمهزینهتر از احتمال تسلط کامل مهاجم بر سرور است.
برای مدیران وبسایتهای ایرانی، این رویداد یک درس عملیاتی دارد: بررسی نسخه PHP در حال اجرا روی سرور (نه فقط نسخه خط فرمان) و اولویتدهی به وصله سیستمهای متصل به اینترنت، بهویژه در پیکربندی Apache mod_php. برای نسخههایی که دیگر پشتیبانی نمیشوند، جداسازی از شبکه عمومی تا زمان مهاجرت به نسخه پشتیبانیشده، تنها گزینه امن است.