در سیزدهمین دوره ارزیابی خدمات الکترونیکی دولت، عملکرد ۱۶۸ دستگاه اجرایی با بررسی ۴۵۳۲ خدمت سنجیده شد و شمار دستگاههای دارای عملکرد ضعیف، طبق اعلام دبیر شورای اجرایی فناوری اطلاعات، از ۶۰ به هفت دستگاه کاهش یافت. با این حال، امتیاز ۵۲.۷۷ در شاخص تعاملپذیری، مشکلات مرتبط با گواهیهای امنیتی برخی وبسایتها و چالش کیفیت دادههای موردنیاز سرشماری ثبتیمبنای ۱۴۰۵ نشان میدهد که توسعه دولت دیجیتال هنوز با مسئله هماهنگی، اعتماد و کیفیت خدمات مواجه است.
سیزدهمین دوره ارزیابی خدمات الکترونیکی دستگاههای اجرایی کشور، علاوه بر ارائه نتایج رتبهبندی دستگاهها، چند مسئله مهم در مسیر توسعه دولت دیجیتال را آشکار کرد؛ از نحوه استمرار دسترسی امن به وبسایتهای دولتی پس از بروز مشکلات گواهیهای امنیتی گرفته تا کیفیت اطلاعات پایگاههای دادهای که قرار است مبنای سرشماری ملی قرار گیرند.
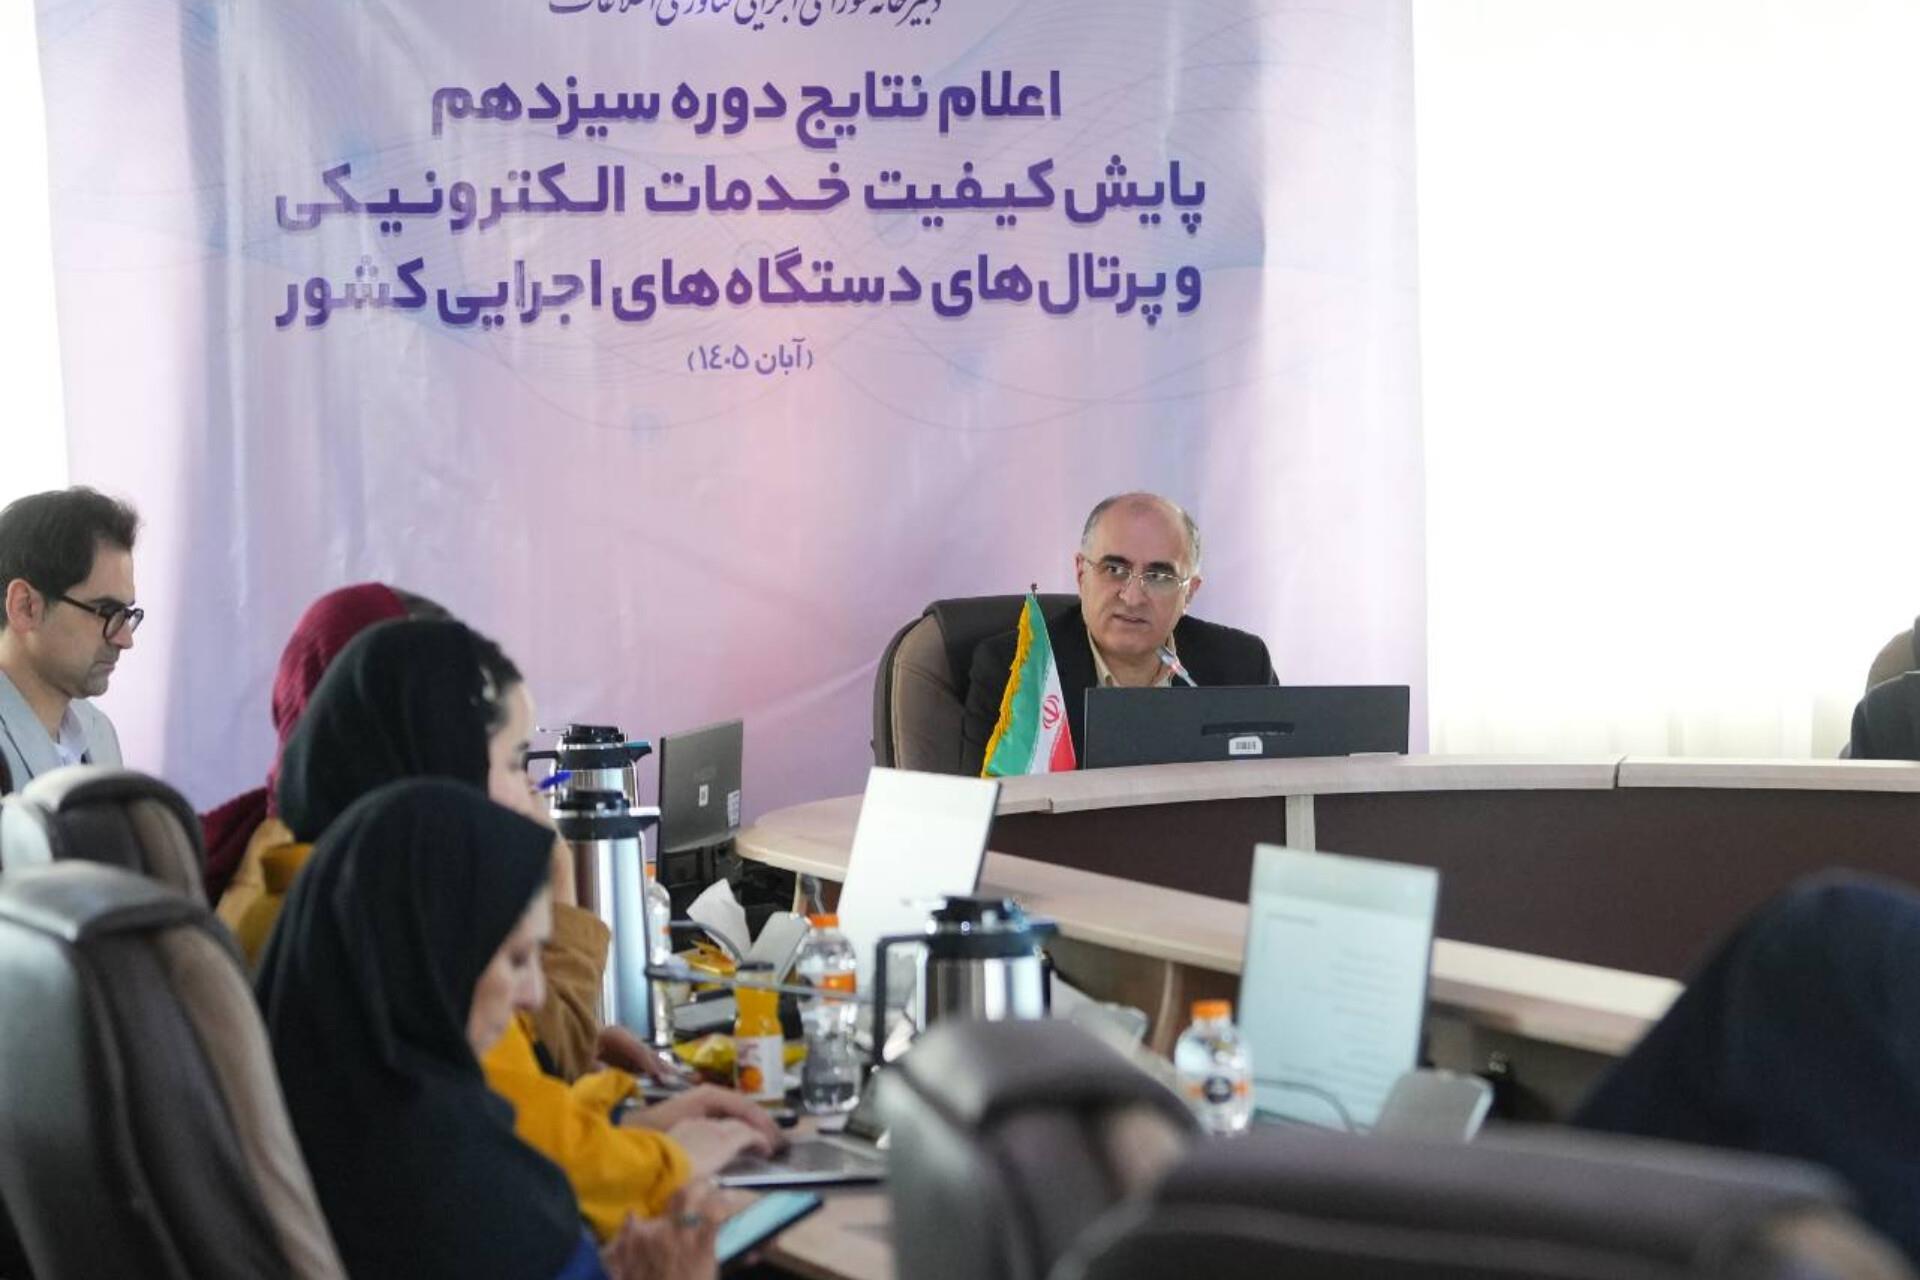
مسعود همدانلو، دبیر شورای اجرایی فناوری اطلاعات، روز سهشنبه ۵ آبان در نشست خبری تشریح نتایج این ارزیابی اعلام کرد که در دوره سیزدهم، عملکرد ۱۶۸ دستگاه اجرایی در مجموع ۴۵۳۲ خدمت بررسی شده است. با وجود کاهش تعداد دستگاههای دارای عملکرد ضعیف و ورود بانکهای دولتی به فرایند ارزیابی، او امتیاز کشور در شاخص تعاملپذیری را ۵۲.۷۷ اعلام کرد و تأکید داشت که وضعیت موجود هنوز مطلوب نیست.
این عدد در کنار دو موضوع مطرحشده از سوی آی سی تی نیوز در نشست، یعنی گواهیهای امنیتی وبسایتها و هماهنگی اطلاعاتی برای سرشماری، یک پرسش اساسی را مطرح میکند: آیا دولت توانسته است زیرساختهای دیجیتال خود را به شبکهای هماهنگ، قابل اعتماد و پاسخگو برای مردم تبدیل کند؟
گواهی SSL داخلی؛ راهکار در مرحله بررسی
یکی از پرسشهای مطرحشده آی سی تی نیوز از دبیر شورای اجرایی فناوری اطلاعات، به تدابیر این شورا برای مقابله با مشکلات لغو گواهیهای امنیتی SSL و اختلال ناشی از آن در دسترسی به برخی وبسایتهای دولتی اختصاص داشت، که در پاسخ همدانلو از تهیه پیشنویس مصوبهای برای استفاده از گواهیهای امنیتی داخلی در وبسایتها و سامانههای دستگاههای اجرایی خبر داده است. به گفته او، قرار است این پیشنویس در جلسه آینده شورای اجرایی فناوری اطلاعات بررسی شود و در صورت تصویب، برای اجرا به دستگاههای اجرایی ابلاغ شود.
بنابراین، در حال حاضر باید میان تهیه پیشنویس و تصویب و اجرای یک راهکار ملی تفاوت قائل شد. آنچه اعلام شده، آغاز فرایند تدوین یک راهکار هماهنگ است، نه ابلاغ مصوبهای نهایی که اجرای آن در همه دستگاهها آغاز شده باشد.
اهمیت این موضوع از آنجا ناشی میشود که گواهی امنیتی صرفاً یک جزء فنی در پشت صحنه وبسایت نیست؛ این گواهی در سازوکار احراز هویت وبسایت و ایجاد اعتماد میان مرورگر و سرور نقش دارد. هنگامی که گواهی نامعتبر یا منقضی شود، مرورگر ممکن است هشدار امنیتی نمایش دهد و کاربر از ادامه مراجعه منصرف شود؛ حتی اگر سرور وبسایت همچنان فعال باشد.
در چنین شرایطی، مسئله فقط دسترسی فنی به یک نشانی نیست. کاربران باید بتوانند تشخیص دهند که آیا به وبسایت واقعی یک دستگاه دولتی مراجعه کردهاند یا به صفحهای جعلی که برای سوءاستفاده از اطلاعات آنها طراحی شده است. تغییر نشانی وبسایتها نیز، اگر بدون اطلاعرسانی شفاف و کانالهای رسمی انجام شود، میتواند این ابهام را افزایش دهد.
گزارشهای مرتبط با مشکلات گواهیهای امنیتی در ایران نشان دادهاند که اختلال در دسترسی به مراجع صدور یا تمدید گواهی میتواند وبسایتها را با هشدارهای مرورگر مواجه کند. از سوی دیگر، استفاده از گواهی داخلی نیز بهتنهایی همه مشکلات را حل نمیکند؛ اعتماد مرورگرها و سیستمعاملها به مرجع صادرکننده، نحوه توزیع گواهی و سازگاری آن با ابزارهای کاربران، از جمله ملاحظات اجرایی این مسیر هستند.
همچنین همدانلو به مشکلات بانکها و ارائه خدمات آنلاین اشاره کرد و گفت: اجرای راهکار در اپلیکیشنها نسبت به وبسایتهایی که از طریق مرورگرهایی مانند کروم و فایرفاکس استفاده میشوند، سادهتر است؛ زیرا در وبسایتها مسئله شناسایی و اعتماد به گواهی اهمیت بیشتری پیدا میکند.
از این رو، ارزیابی راهکار پیشنهادی باید فراتر از داخلیبودن گواهی باشد. لازم است مشخص شود گواهیها چگونه صادر و اعتبارسنجی میشوند، کاربران چگونه بهصورت امن به آنها اعتماد میکنند، سازگاری با مرورگرها چگونه تضمین خواهد شد و مسئولیت پشتیبانی و رسیدگی به اختلالها بر عهده کدام نهاد است.
تا زمانی که متن مصوبه، دامنه شمول، الزامات فنی و زمانبندی اجرای آن منتشر نشده باشد، نمیتوان درباره میزان اثربخشی این راهکار نتیجه قطعی گرفت. آنچه اهمیت دارد، دستیابی به راهکاری است که در کنار حفظ امنیت ارتباطات، دسترسی کاربران به خدمات عمومی را نیز پایدار نگه دارد.
سرشماری ۱۴۰۵؛ اتکا به دادههای دستگاهها، فراتر از اتصال سامانههاست
پرسش دیگر ICTNews در نشست، به نقش شورای اجرایی فناوری اطلاعات در هماهنگی میان دستگاهها برای اجرای سرشماری الکترونیکی سال ۱۴۰۵ و چالشهای این همکاری اختصاص داشت.که همدانلو از همکاری با مرکز آمار ایران برای تأمین و تبادل دادههای موردنیاز سرشماری خبر داده است. به گفته او، این همکاری علاوه بر کمک به ارتقای کیفیت آمارهای کشور، امکان شناسایی مغایرتهای اطلاعاتی و ارزیابی اعتبار پایگاههای داده پایه را فراهم میکند.
این توضیح از منظر حکمرانی داده اهمیت دارد؛ زیرا سرشماری ثبتیمبنا به اطلاعاتی متکی است که پیشتر در پایگاههای داده دستگاههای اجرایی ثبت شدهاند. در این مدل، کیفیت نتیجه تنها به امکان دسترسی به دادهها وابسته نیست، بلکه کاملبودن، بهروز بودن، سازگاری و قابلیت اتکای اطلاعات نیز اهمیت دارد.
وقتی اطلاعات افراد، نشانیها یا سایر مشخصات پایه در چند سامانه ثبت شدهاند، احتمال وجود دادههای ناقص، قدیمی یا ناسازگار وجود دارد. تبادل این اطلاعات میتواند مغایرتها را آشکار کند، اما بهخودیخود به معنای اصلاح آنها نیست. برای رسیدن به دادهای قابل اتکا، باید منشأ مغایرت شناسایی شود، دستگاه مسئول اصلاح اطلاعات مشخص باشد و تغییرات در مهلتی قابل ارزیابی انجام شود.
از همین رو، نقش نهاد هماهنگکننده فقط فراهمکردن مسیر تبادل اطلاعات نیست. هماهنگی مؤثر باید به تعیین الزامات مشترک، روشنشدن مسئولیت هر دستگاه، پیگیری تأخیرها و فراهمشدن امکان سنجش کیفیت دادهها منجر شود.
البته دبیر شورای اجرایی فناوری اطلاعات جزئیاتی درباره موانع اجرایی این همکاری، دستگاههای دارای تأخیر یا میزان مغایرتهای شناساییشده ارائه نکرد.
چالش اصلی در سرشماری ثبتیمبنا این خواهد بود که اطلاعات دریافتی تا چه حد با واقعیت روز جامعه تطبیق دارد و چه سازوکاری برای تکمیل دادههای ناقص یا اصلاح اطلاعات ناسازگار در نظر گرفته میشود. این مسئله، تفاوت میان دسترسی به داده و برخورداری از داده قابل اعتماد را مشخص میکند.
نتیجه پایش: بهبود آمارها، اما تعاملپذیری همچنان نقطه ضعف
بر اساس اظهارات همدانلو در این نشست؛ در دوره سیزدهم، عملکرد ۱۶۸ دستگاه اجرایی با مجموع ۴۵۳۲ خدمت بررسی و رتبهبندی شده است. در این دوره چهار دستگاه به مجموعه ارزیابی اضافه شدند و سه دستگاه به دلیل شرایط خاص از ارزیابی معاف شدند. همچنین بانکهای دولتی برای نخستین بار به این فرایند وارد شدند.
همدانلو اعلام کرده است که در این دوره ۱۱۵ خدمت دارای شناسنامه بر اساس شناسه خدمت بررسی شدهاند و ۱۹ دستگاه اجرایی بیش از ۸۰ درصد خدمات خود را الکترونیکی کردهاند. همچنین تعداد دستگاههای دارای عملکرد ضعیف از ۶۰ دستگاه به هفت دستگاه کاهش یافته است.
در ارزیابی کلی، معاونت علمی ریاستجمهوری بالاترین امتیاز را کسب کرده و سازمان میراث فرهنگی و گردشگری و وزارت ارتباطات و فناوری اطلاعات در رتبههای بعدی قرار گرفتهاند. در میان شاخصهای مختلف نیز دستگاههای برتر با توجه به الکترونیکیشدن خدمات، کیفیت و پایداری، بلوغ خدمات و تعاملپذیری معرفی شدهاند.
با این حال، امتیاز ۵۲.۷۷ در شاخص تعاملپذیری نشان میدهد که ارتباط و تبادل اطلاعات میان دستگاهها هنوز نیازمند بهبود است. این موضوع با مسئله سرشماری نیز ارتباط پیدا میکند؛ زیرا تبادل داده تنها زمانی به ارائه خدمات بهتر یا تولید آمار دقیقتر منجر میشود که اطلاعات میان سامانهها با کیفیت و سازگاری لازم منتقل شوند.
از سوی دیگر، همدانلو نبود شناسنامه دقیق برای همه خدمات و دشواری تعیین وزن متناسب با ماهیت خدمات دستگاههای مختلف را از چالشهای ارزیابی دانسته است. شناسنامه خدمت قرار است مشخصات، الزامات، مراحل ارائه، پایگاههای داده موردنیاز و منابع تأمین اطلاعات را روشن کند؛ اطلاعاتی که میتواند به شناسایی ارتباط میان سامانهها و دقیقترشدن سنجش عملکرد دستگاهها کمک کند.
این موضوع یک محدودیت مهم در سنجش دولت دیجیتال را برجسته میکند: تعداد خدمات الکترونیکی بهتنهایی نمیتواند نشان دهد که شهروند خدمت را با چه کیفیتی دریافت میکند. ممکن است یک خدمت در فهرست خدمات الکترونیکی قرار داشته باشد، اما برای تکمیل آن همچنان نیاز به استعلام دستی، مراجعه حضوری یا پیگیری از دستگاهی دیگر وجود داشته باشد.
البته در نشست خبری محمدمحسن صدر، رئیس سازمان فناوری اطلاعات ایران اعلام شد که این چالشها یا مرتفع شده و یا طی تعامل با دستگاه مربوطه در حال مرتفع شدن است.
بانکهای دولتی به ارزیابی اضافه شدند؛ هیچکدام در سطح عالی قرار نگرفتند
ورود بانکهای دولتی به ارزیابی سیزدهم، یکی از تغییرات این دوره بود. بر اساس نتایج منتشرشده از نشست، پستبانک ایران با امتیاز ۶۴.۰۹ در رتبه نخست میان بانکهای ارزیابیشده قرار گرفت. بانک کشاورزی با امتیاز ۵۵.۲۷ و بانک مسکن با امتیاز ۵۴.۹۵ رتبههای دوم و سوم را کسب کردند.
بانک سپه، بانک صنعت و معدن، بانک ملی ایران، بانک توسعه تعاون و بانک توسعه صادرات ایران در رتبههای بعدی قرار گرفتهاند. طبق گزارش رسانهای نتایج، هیچیک از هشت بانک دولتی ارزیابیشده به سطح «عالی» نرسیدهاند.
این نتایج نشان میدهد که الکترونیکیشدن خدمات با کیفیت نهایی آنها یکسان نیست. حتی در مواردی که درصد بالایی از خدمات یک بانک بهصورت الکترونیکی ارائه میشود، شاخصهایی مانند پایداری، کیفیت خدمت و تعاملپذیری میتوانند در امتیاز نهایی تفاوت ایجاد کنند.
ارزیابی خودکار و برخط؛ گام بعدی برای شفافیت
همدانلو از برنامه دبیرخانه ارزیابی برای خودکارسازی بخشی از فرایندها خبر داده است. در حال حاضر، ارزیابی با مشارکت نیروی انسانی انجام میشود؛ اما قرار است با تکمیل الزامات فنی، نتایج بخشی از فرایندها بهصورت برخط و در لحظه قابل مشاهده باشد.
او همچنین بر ضرورت مشارکت دستگاههای اجرایی در تهیه شناسنامه خدمات و تفکیک خدمات واقعی از مواردی که اساساً خدمت محسوب نمیشوند، تأکید کرده است. به گفته او، بازخوردهای ثبتشده در سامانه دیدهبان و پنجره ملی خدمات دولت هوشمند نیز میتوانند در شناسایی نقاط ضعف و اصلاح فرایندها مورد استفاده قرار گیرند.
خودکارسازی ارزیابی میتواند به بهروزترشدن اطلاعات و کاهش مداخله انسانی کمک کند؛ با این حال، نتیجه این اقدام نیز به کیفیت دادههای پایه و همکاری دستگاهها وابسته است.
دولت دیجیتال با آمار و سامانه بیشتر سنجیده نمیشود
سه موضوع مطرحشده در این نشست، در ظاهر به حوزههای متفاوتی مربوطاند: ارزیابی خدمات الکترونیکی، گواهیهای امنیتی وبسایتها و تبادل داده برای سرشماری. با این حال، هر سه به یک مسئله مشترک میرسند: کیفیت هماهنگی میان دستگاهها و میزان اعتمادپذیری زیرساختهای دولت دیجیتال.
در حوزه SSL، مسئله این است که مردم بتوانند از وبسایتهای رسمی با اطمینان و بدون اختلال استفاده کنند. در سرشماری، پرسش اصلی آن است که آیا دادههای تبادلشده میان دستگاهها بهاندازه کافی دقیق و بهروز هستند. در ارزیابی خدمات نیز باید مشخص شود که الکترونیکیشدن یک خدمت تا چه اندازه به کاهش مراحل، افزایش سرعت و بهبود تجربه کاربر منجر شده است.
کاهش تعداد دستگاههای دارای عملکرد ضعیف، افزایش تعداد خدمات بررسیشده و ورود بانکهای دولتی به ارزیابی، نشانههایی از گسترش پایش دولت دیجیتال هستند. اما تا زمانی که تعاملپذیری بهبود نیابد، دادهها قابلیت اتکای کافی نداشته باشند و مسئولیت رفع اختلالها روشن نباشد، افزایش تعداد سامانهها یا خدمات نمیتواند بهتنهایی معیار موفقیت تلقی شود. البته همدانلو در این نشست از رسانهها و مردم خواست با پایش سامانهها، در صورت تاخیر در ارائه خدمات اطلاعرسانی و شفافیتسازی کنند تا دستگاه مربوطه نسبت به اقدامات لازم سریعتر واکنش نشان دهد.
دریافت فایل ITEC – 13th Evaluation – v1.7 – 14050806 نتایج سیزدهمین دوره ارزیابی خدمات الکترونیکی دستگاههای اجرایی کشور