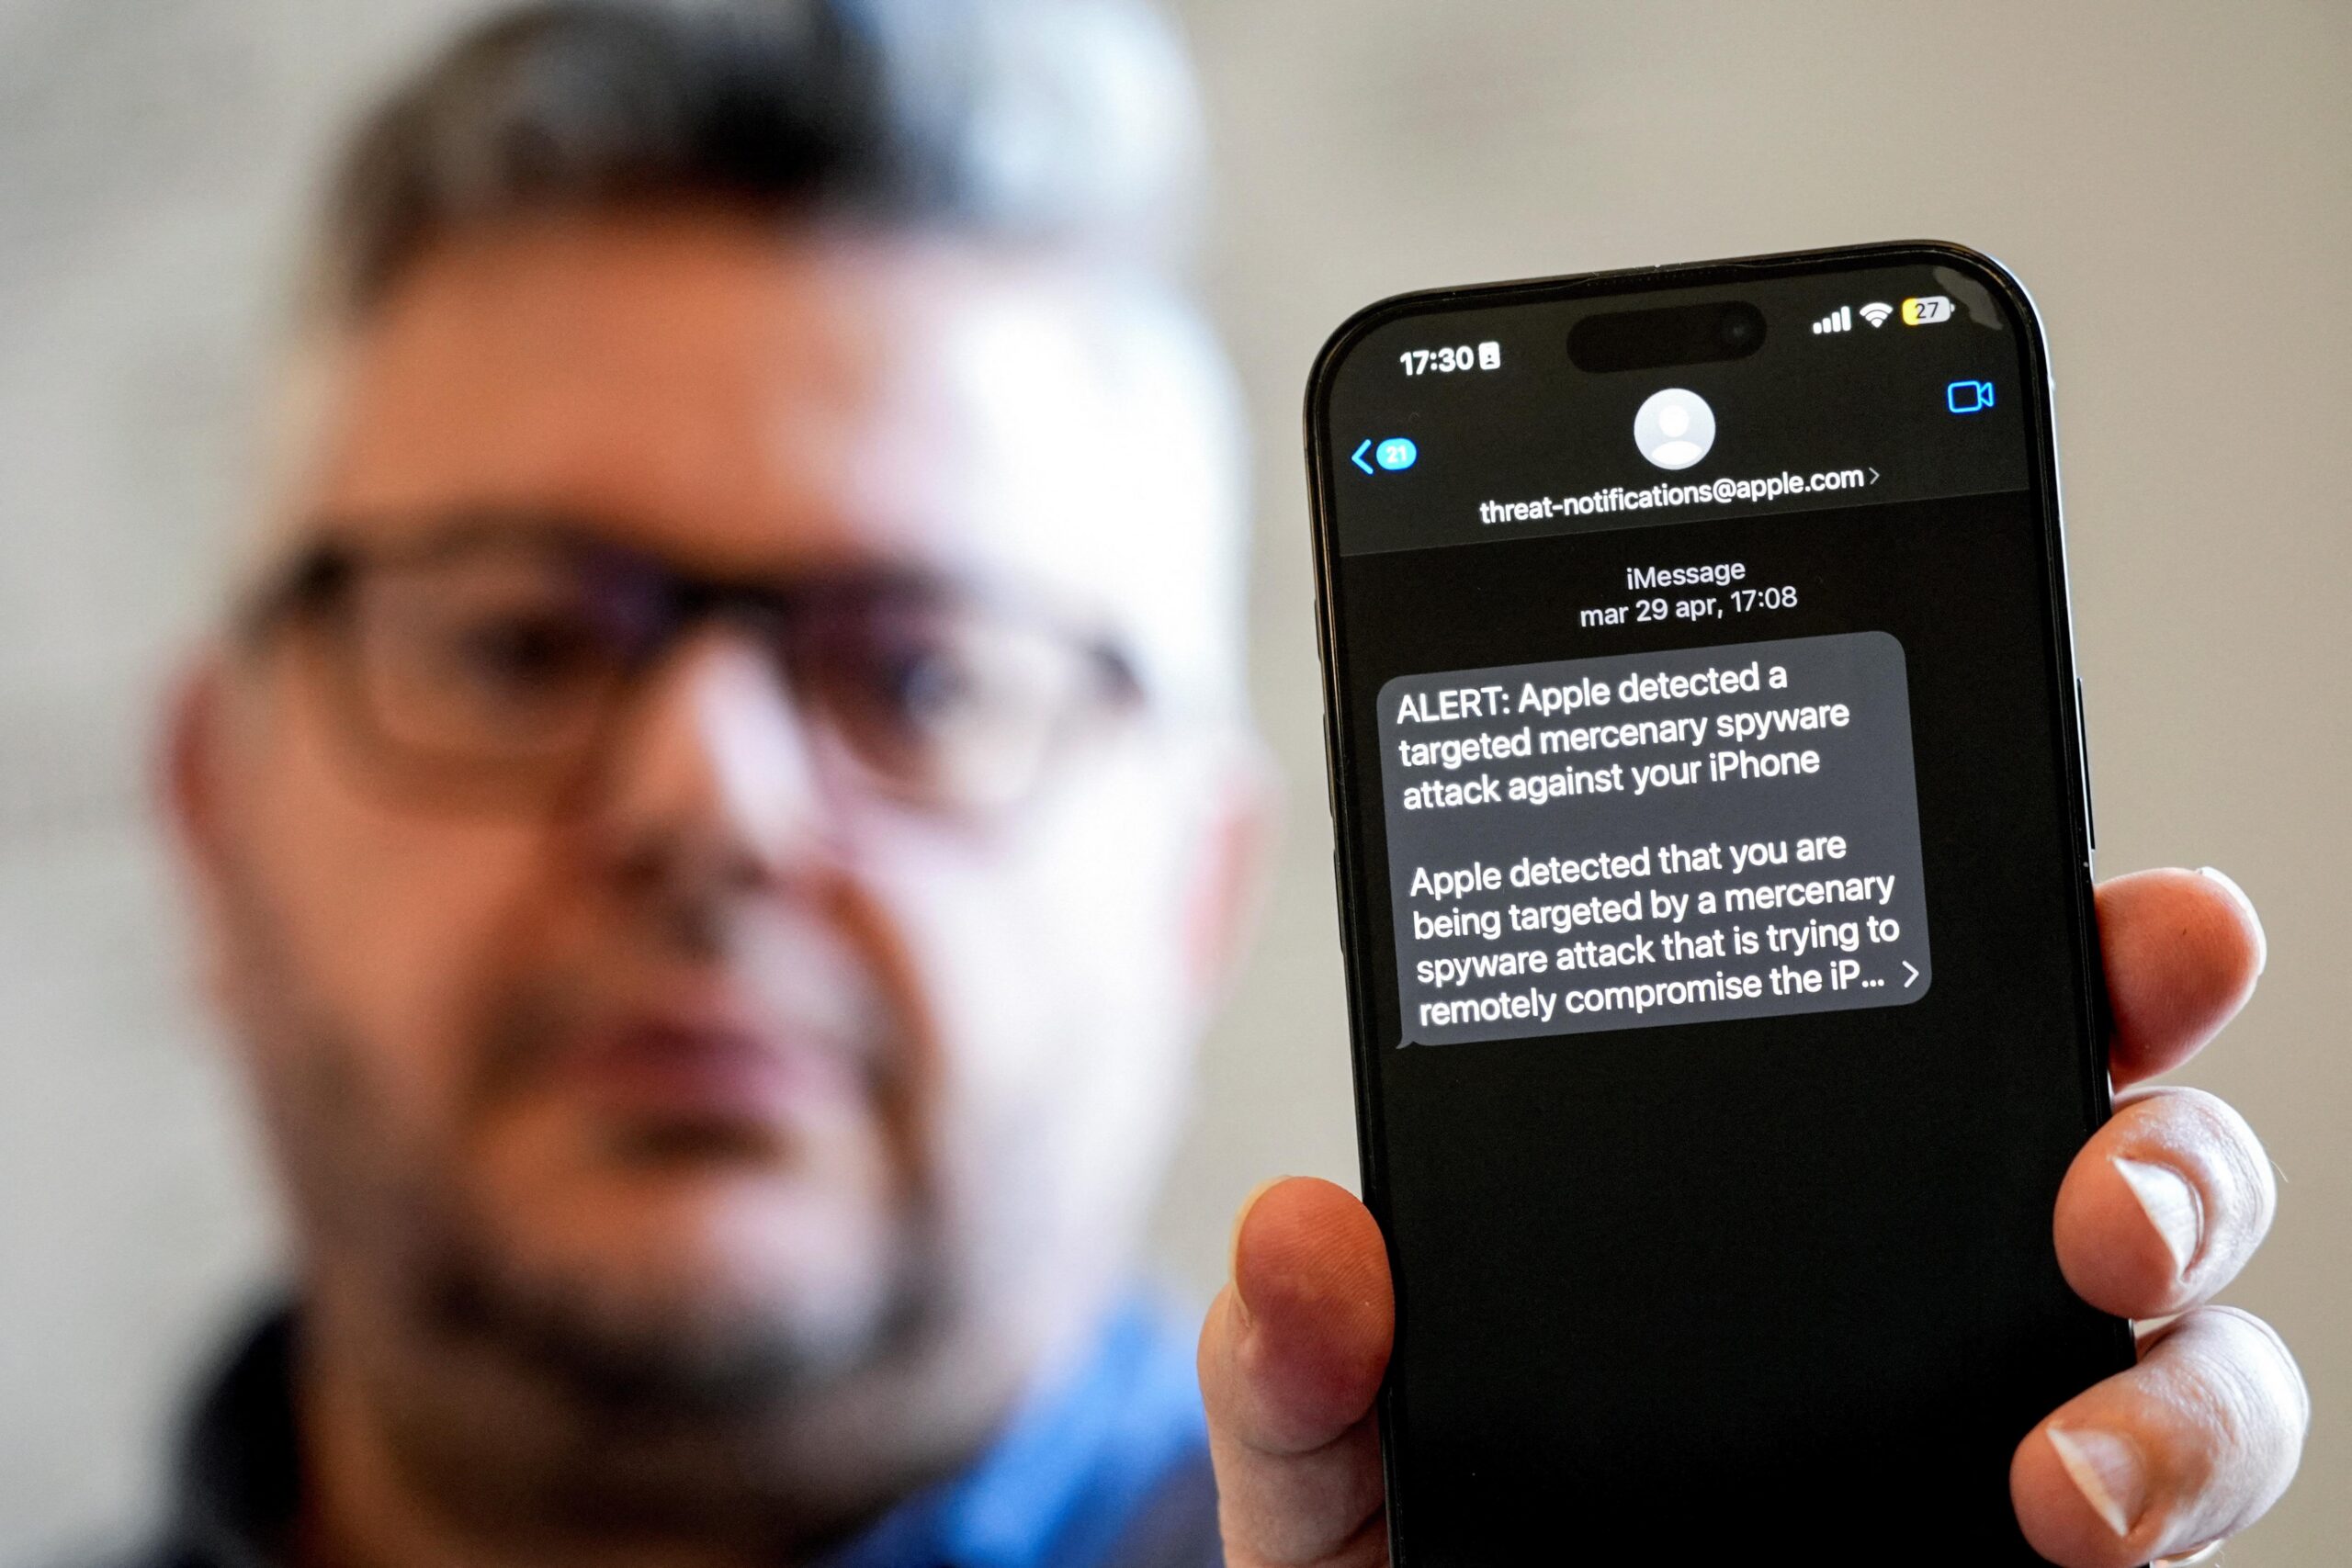
آی تی جو > دنیای فناوری > رایانه، موبایل، گجت > موبایل > کمپینهای جاسوسی با تبلیغات آنلاین و وبسایتهای آلوده، کاربران آیفون را هدف گرفتند کمپینهای جاسوسی با تبلیغات آنلاین و وبسایتهای آلوده، کاربران آیفون را هدف گرفتند پژوهشگران امنیت سایبری از کمپینهایی خبر دادهاند که با استفاده از تبلیغات آلوده و کدهای قدیمی وبسایتها، ابزارهای جاسوسی را به آیفونهای آسیبپذیر میرسانند؛ حتی در برخی موارد بدون نیاز به کلیک کاربر. ارسال شده توسط تیم تحریریه آیتیجو ۹ آبان ۱۴۰۵ موبایل جاسوسی از کاربران آیفون با تبلیغات آلوده تصور کنید در حال مرور یک وبسایت فروشگاهی یا تماشای پستهای اینستاگرام با آیفون خود هستید؛ نه روی لینک مشکوکی کلیک کردهاید و نه فایلی دانلود کردهاید. با این حال، ممکن است یک تبلیغ آلوده یا کد مخرب بارگذاریشده در صفحه، دستگاه شما را در معرض حمله جاسوسی قرار دهد. این سناریو دیگر صرفاً یک فرضیه امنیتی نیست. پژوهشگران شرکتهای امنیت سایبری iVerify و Report URI در اکتبر ۲۰۲۶ از شناسایی کمپینهایی خبر دادهاند که با سوءاستفاده از زیرساخت تبلیغات آنلاین و وبسایتهای آلوده، ابزارهای جاسوسی پیشرفته را به سمت آیفونهای آسیبپذیر هدایت میکنند. اهمیت این حملات در روش انتشار آنهاست: در برخی موارد، کاربر حتی نیازی به کلیک روی تبلیغ یا لینک مخرب ندارد؛ بازدید از صفحه آلوده یا بارگذاری محتوای تبلیغاتی میتواند برای آغاز زنجیره حمله کافی باشد. حمله جاسوسی بدون کلیک چیست؟ بسیاری از حملات سایبری به روش فیشینگ متکی هستند. در این روش، مهاجم تلاش میکند کاربر را به کلیک روی یک لینک، باز کردن فایل یا وارد کردن اطلاعات شخصی ترغیب کند. اما در حملات جدید مبتنی بر تبلیغات آلوده، روش کار میتواند متفاوت باشد. مهاجمان از شبکههای تبلیغاتی، کدهای شخص ثالث و وبسایتهایی که زیرساخت تبلیغاتی آنها دستکاری شده است، برای رساندن محتوای مخرب به دستگاه قربانی استفاده میکنند. در برخی از این حملات، فرایند به شکل زیر انجام میشود: ۱. کاربر با آیفون وارد یک وبسایت یا اپلیکیشن میشود. ۲. صفحه، تبلیغ یا یکی از کدهای تبلیغاتی و تحلیلی شخص ثالث را بارگذاری میکند. ۳. زیرساخت آلوده، دستگاه و نسخه سیستمعامل را بررسی میکند. ۴. اگر دستگاه شرایط لازم را داشته باشد، زنجیره سوءاستفاده از آسیبپذیریهای iOS آغاز میشود. ۵. در صورت موفقیت حمله، ابزار جاسوسی میتواند به اطلاعات حساس دستگاه دسترسی پیدا کند. به این نوع حمله گاهی Zero-Click یا بدون کلیک گفته میشود؛ هرچند برخی از کمپینهای بررسیشده به بازدید از صفحه آلوده نیاز دارند و از نظر فنی بهتر است آنها را حملات «نیمهبدونکلیک» (Half-Click) بدانیم. کمپین DeadTag؛ سوءاستفاده از کدهای تبلیغاتی فراموششده یکی از مهمترین یافتههای گزارش اکتبر ۲۰۲۶، عملیاتی است که پژوهشگران Report URI آن را DeadTag نامگذاری کردهاند. روش این کمپین بهویژه نگرانکننده است؛ زیرا مهاجمان لزوماً نیازی ندارند خود وبسایتهای معتبر را مستقیماً هک کنند. بسیاری از وبسایتها برای نمایش تبلیغات، تحلیل بازدیدکنندگان یا ارائه امکانات جانبی، کدهایی را از سرویسهای شرکتهای دیگر بارگذاری میکنند. این کدها معمولاً از طریق دامنههای خارجی فراخوانی میشوند. مشکل زمانی ایجاد میشود که یک سرویس تعطیل شود یا دامنهای که قبلاً برای ارائه این خدمات استفاده میشده، منقضی شود. اگر وبسایتها همچنان کد قدیمی را بارگذاری کنند، مهاجمان ممکن است دامنه رهاشده را دوباره ثبت کنند و محتوای مخرب خود را بهجای سرویس اصلی قرار دهند. در نتیجه، کدی که سالها قبل برای تحلیل بازدیدکنندگان یا نمایش تبلیغات به وبسایت اضافه شده، میتواند به مسیری برای انتقال محتوای مخرب تبدیل شود. پژوهشگران Report URI صدها دامنه منقضیشده و ثبتشده مجدد را در این عملیات شناسایی کردهاند. این زیرساخت در هزاران وبسایت حضور داشته و میتوانسته بازدیدکنندگان واجد شرایط را به مسیرهای مختلف هدایت کند؛ از صفحات کلاهبرداری گرفته تا ابزارهای سوءاستفاده از آیفون. منبع: Report URI Coruna و DarkSword؛ دو ابزار خطرناک برای هدف قرار دادن آیفون در گزارش مشترک iVerify و Report URI، دو مجموعه ابزار سوءاستفاده از آسیبپذیریهای iOS با نامهای Coruna و DarkSword مطرح شدهاند. این ابزارها برای بهرهبرداری از ضعفهای امنیتی دستگاههای اپل طراحی شدهاند و میتوانند در صورت موفقیت حمله، اطلاعات حساسی را هدف قرار دهند. برخی از قابلیتهای گزارششده عبارتاند از: دسترسی به رمزهای عبور ذخیرهشده در Keychain. هدف قرار دادن کیف پولهای رمزارزی. جمعآوری اطلاعات حساس از دستگاه. استفاده از اطلاعات دستگاه برای انتخاب مسیر حمله مناسب. انتقال دادههای جمعآوریشده به زیرساخت مهاجم. پژوهشگران گزارش دادهاند که مهاجمان با توجه به نسخه iOS دستگاه، میتوانند مسیرهای حمله متفاوتی را انتخاب کنند. نکته مهم این است که وجود نام یک ابزار در گزارش امنیتی به معنای آسیبپذیر بودن تمام آیفونها نیست. موفقیت حمله به نسخه سیستمعامل، آسیبپذیریهای موجود و شرایط فنی دستگاه بستگی دارد. حتی تبلیغات اینستاگرام هم میتوانند به مسیر حمله تبدیل شوند یکی از بخشهای قابلتوجه گزارش iVerify، مشاهده یک نمونه DarkSword در تبلیغی با موضوع جام جهانی در اینستاگرام است. طبق گزارش پژوهشگران، دستگاه یکی از کارکنان یک سازمان مشتری iVerify هنگام مرور محتوای تبلیغاتی در فید اینستاگرام هدف قرار گرفت. کاربر برای فعال شدن زنجیره حمله نیازی به کلیک روی تبلیغ نداشت؛ بارگذاری محتوای تبلیغاتی مخرب کافی بود. پژوهشگران همچنین گزارش کردهاند که همان دستگاه در حملهای جداگانه از طریق یک لینک مخرب نیز هدف قرار گرفت. این اتفاق نشان میدهد حتی پلتفرمهای شناختهشده نیز ممکن است در معرض سوءاستفاده از زنجیره پیچیده تبلیغات و فروشندگان واسطه قرار بگیرند. البته این موضوع به معنای آلوده بودن تمام تبلیغات اینستاگرام یا ناامن بودن همیشگی این پلتفرم نیست. آمار نگرانکننده: زیرساخت حمله در هزاران وبسایت بر اساس یافتههای اولیه منتشرشده توسط iVerify و Report URI: شاخص یافته گزارش نام کمپین DeadTag ابزارهای اصلی Coruna و DarkSword دامنههای مشکوک صدها دامنه منقضیشده و ثبتشده مجدد وبسایتهای درگیر هزاران وبسایت بازدید ماهانه بالقوه حدود ۱۳۵ میلیون بازدید مسیر انتشار تبلیغات، کدهای شخص ثالث و وبسایتهای آلوده هدف برخی حملات سرقت اطلاعات ورود و داراییهای رمزارزی یک نکته مهم درباره عدد ۱۳۵ میلیون: این رقم به بازدیدهای ماهانه سایتهایی اشاره دارد که طبق برآورد پژوهشگران میتوانستند در شرایط خاص محتوای مخرب را ارائه کنند. این عدد به معنای آلوده شدن ۱۳۵ میلیون آیفون یا موفقیت ۱۳۵ میلیون حمله نیست. کمپین AdFection؛ جاسوسی از طریق تبلیغات هدفمند گزارش دیگری از آزمایشگاه Citizen Lab دانشگاه تورنتو، جنبه متفاوتی از سوءاستفاده از تبلیغات آنلاین را آشکار کرده است. این پژوهش با نام AdFection ، استفاده از تبلیغات هدفمند برای رساندن جاسوسافزارهای تجاری به دستگاه افراد مشخص را بررسی میکند. بر اساس گزارش Citizen Lab، این کمپین در سالهای ۲۰۲۴ و ۲۰۲۵ دستکم ۴۵ دستگاه مرتبط با سازمان رسانهای الجزیره را آلوده کرده است. دستگاههای هدف شامل آیفون و گوشیهای اندرویدی بودهاند. در این عملیات، شرکت تبلیغاتی Discover-Tech بهعنوان یکی از واسطههای مهم در زنجیره تبلیغات معرفی شده است. پژوهشگران میگویند دادههای مربوط به تبلیغات و شناسههای دستگاه میتوانسته برای شناسایی و انتخاب افراد هدف استفاده شود. گزارش Citizen Lab همچنین به بررسی بیش از چهار میلیارد رکورد مزایده تبلیغاتی مرتبط با این زیرساخت اشاره میکند. این دادهها نشان میدادند تبلیغات مورد بررسی در بیش از ۷۰ هزار اپلیکیشن موبایل و ۱۲۰ هزار وبسایت نمایش داده شدهاند. این کمپین با عملیات DeadTag یکسان نیست: AdFection بیشتر بر هدفگیری افراد مشخص و استفاده از تبلیغات برای رساندن جاسوسافزار تجاری تمرکز دارد، درحالیکه DeadTag از دامنههای منقضیشده و کدهای تبلیغاتی و تحلیلی قدیمی برای توزیع گستردهتر محتوای مخرب استفاده میکند. آیا کاربران عادی آیفون هم در معرض خطر هستند؟ پاسخ مثبت است، اما میزان خطر برای همه کاربران یکسان نیست. برخی حملات جاسوسی تجاری بهطور اختصاصی روزنامهنگاران، فعالان سیاسی، مدیران و افراد دارای اطلاعات حساس را هدف میگیرند. در مقابل، کمپینهایی مانند DeadTag میتوانند دامنه گستردهتری از کاربران را در معرض محتوای مخرب قرار دهند. بهویژه افرادی که از نسخههای قدیمی iOS استفاده میکنند یا بهروزرسانیهای امنیتی را به تأخیر میاندازند، ممکن است بیشتر در معرض سوءاستفاده از آسیبپذیریهای شناختهشده باشند. با این حال، صرف بازدید از یک وبسایت یا مشاهده تبلیغ به معنای آلوده شدن دستگاه نیست. مهاجم باید بتواند از آسیبپذیری سازگار با دستگاه استفاده کند و زنجیره حمله نیز باید با موفقیت اجرا شود. چگونه از آیفون در برابر تبلیغات آلوده و جاسوسافزار محافظت کنیم؟ برای کاهش احتمال موفقیت چنین حملاتی، رعایت چند اقدام امنیتی ضروری است: ۱. iOS را بهروز نگه دارید مهمترین اقدام، نصب نسخههای جدید iOS و بهروزرسانیهای امنیتی اپل است. بسیاری از حملات مبتنی بر سوءاستفاده از آسیبپذیریهایی هستند که ممکن است در نسخههای جدیدتر اصلاح شده باشند. مسیر بررسی بهروزرسانی: Settings → General → Software Update ۲. حالت Lockdown Mode را بشناسید اپل قابلیتی به نام Lockdown Mode ارائه میکند که برای افرادی طراحی شده است که احتمال میدهند هدف حملات بسیار پیشرفته و هدفمند قرار بگیرند. این قابلیت برخی امکانات و مسیرهای ارتباطی دستگاه را محدود میکند تا سطح حمله کاهش یابد. مسیر فعالسازی: Settings → Privacy & Security → Lockdown Mode این حالت برای همه کاربران ضروری نیست و ممکن است برخی قابلیتهای معمول دستگاه را محدود کند؛ اما برای روزنامهنگاران، فعالان و افراد در معرض تهدیدهای هدفمند میتواند مفید باشد. ۳. از مرورگر و ابزارهای مسدودسازی محتوای مخرب استفاده کنید استفاده از ابزارهای معتبر مسدودسازی تبلیغات و ردیابها میتواند برخی مسیرهای انتشار محتوای مخرب را محدود کند. با این حال، هیچ ابزار مسدودسازی بهتنهایی تضمینکننده امنیت کامل نیست. ۴. به تبلیغات و پیامهای غیرعادی اعتماد نکنید تبلیغاتی که وعده جایزه، سود رمزارزی، دانلود رایگان یا رفع فوری مشکل امنیتی میدهند، ممکن است بخشی از یک عملیات کلاهبرداری باشند. ۵. از نصب پروفایلها و برنامههای ناشناس خودداری کنید اگر وبسایتی از شما خواست برای مشاهده محتوا یک پروفایل مدیریتی، گواهی یا برنامه ناشناس نصب کنید، درخواست را با دقت بررسی کنید. ۶. در صورت احتمال حمله هدفمند، بررسی تخصصی انجام دهید اگر روزنامهنگار، مدیر ارشد یا فردی هستید که احتمال هدف قرار گرفتن با جاسوسافزارهای تجاری را دارد، بررسیهای معمول گوشی ممکن است کافی نباشد. در چنین شرایطی استفاده از ابزارهای تخصصی تحلیل دستگاه و کمک گرفتن از کارشناسان امنیت دیجیتال منطقیتر است. جمعبندی کمپینهای جدید جاسوسی نشان میدهند تبلیغات آنلاین و زیرساختهای جانبی وبسایتها میتوانند فراتر از یک ابزار بازاریابی عمل کنند و به مسیری برای انتقال جاسوسافزار تبدیل شوند. عملیاتهایی مانند DeadTag با سوءاستفاده از دامنههای منقضیشده و کدهای قدیمی تبلیغاتی، و کمپین AdFection با بهرهگیری از تبلیغات هدفمند، دو نمونه متفاوت از این تهدید هستند. نگرانکنندهترین بخش ماجرا این است که در بعضی از این حملات، کاربر برای آغاز فرایند آلودهسازی حتی نیازی به کلیک روی لینک ندارد. با این حال، این موضوع به معنای ناامن بودن تمام تبلیغات یا آلوده شدن خودکار همه آیفونها نیست. برای کاربران، بهروزرسانی منظم iOS و احتیاط در برابر محتوا و درخواستهای مشکوک همچنان اهمیت زیادی دارد. برای شرکتهای تبلیغاتی و صاحبان وبسایتها نیز بررسی کدهای شخص ثالث، حذف تگهای قدیمی و نظارت بر زنجیره تأمین تبلیغات باید به یک اولویت امنیتی تبدیل شود. سؤالات متداول (FAQ) آیا با دیدن یک تبلیغ در آیفون ممکن است گوشی هک شود؟ در برخی حملات پیشرفته، بله؛ اگر تبلیغ حاوی کد مخرب باشد و از آسیبپذیری سازگار با نسخه iOS دستگاه سوءاستفاده کند. اما دیدن هر تبلیغی به معنای هک شدن گوشی نیست. کمپین DeadTag چیست؟ DeadTag نام عملیاتی است که پژوهشگران Report URI برای سوءاستفاده از دامنههای منقضیشده و کدهای قدیمی تبلیغاتی و تحلیلی وبسایتها انتخاب کردهاند. این زیرساخت برای هدایت برخی کاربران آیفون به ابزارهای جاسوسی استفاده شده است. ابزارهای Coruna و DarkSword چه کاری انجام میدهند؟ این دو مجموعه ابزار سوءاستفاده از آسیبپذیریهای iOS هستند که در گزارشهای امنیتی برای هدف قرار دادن آیفون و سرقت اطلاعات حساس، از جمله رمزهای ذخیرهشده و اطلاعات مرتبط با کیف پولهای رمزارزی، مطرح شدهاند. آیا آیفونهای جدید هم در معرض این حملات هستند؟ میزان خطر به نسخه iOS و آسیبپذیریهای قابلاستفاده بستگی دارد. نمیتوان گفت تمام مدلهای جدید یا قدیمی آیفون در برابر یک کمپین مشخص آسیبپذیر هستند. نصب آخرین بهروزرسانیهای امنیتی اهمیت زیادی دارد. آیا خاموش کردن تبلیغات شخصیسازیشده جلوی این حملات را میگیرد؟ خیر، این کار بهتنهایی کافی نیست. بعضی حملات از کدهای شخص ثالث یا زیرساخت وبسایتها استفاده میکنند و لزوماً به تبلیغات شخصیسازیشده وابسته نیستند. آیا برای محافظت از آیفون باید Lockdown Mode را فعال کنیم؟ این قابلیت بیشتر برای افرادی مناسب است که احتمال میدهند هدف حملات جاسوسی پیشرفته و هدفمند باشند. کاربران عادی معمولاً با بهروزرسانی منظم دستگاه و رعایت اصول امنیتی میتوانند بخش مهمی از ریسک را کاهش دهند. موضوع Coruna DarkSword DeadTag iOS آیفون اپل امنیت آیفون امنیت سایبری بدافزار موبایل تبلیغات آلوده جاسوس افزار جاسوسی دیجیتال حملات سایبری ۲۰۲۶ منبع گزارش iVerify درباره Coruna، DarkSword و تبلیغات آلوده اشتراک در اشتراکگذاری در ایکس اشتراکگذاری در واتساپ اشتراکگذاری در واتساپ اشتراکگذاری در تلگرام
کمپینهای جاسوسی با تبلیغات آنلاین و وبسایتهای آلوده، کاربران آیفون را هدف گرفتند
آی تی جو > دنیای فناوری > رایانه، موبایل، گجت > موبایل > کمپینهای جاسوسی با تبلیغات آنلاین و وبسایتهای آلوده، کاربران آیفون را هدف گرفتند کمپینهای جاسوسی با تبلیغات آنلاین و وبسایتهای آلوده، کاربران آیفون را هدف گرفتند پژوهشگران امنیت سایبری از کمپینهایی خبر دادهاند که با استفاده از تبلیغات