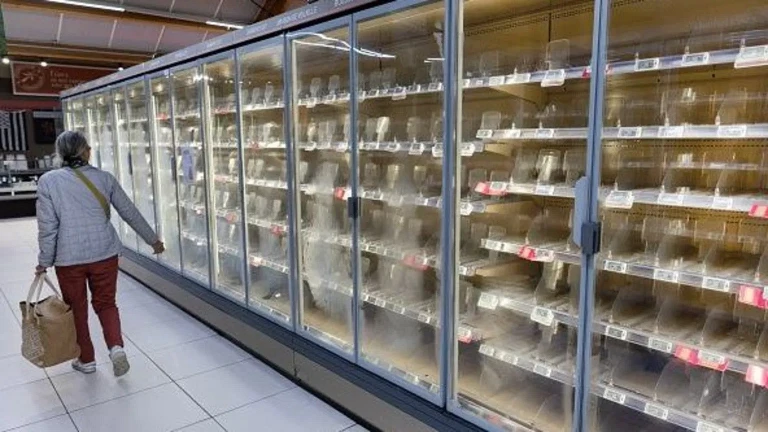
حملات سایبری مشکوک ماه نوامبر به یخچالها و فریزرهای سوپرمارکتها در سراسر اروپا، نگرانیهای گستردهای را درباره آسیبپذیری سختافزارهای متصل به اینترنت، از ماشینآلات صنعتی و شبکههای آب و برق گرفته تا لوازم خانگی هوشمند، برانگیخته است.
در همین راستا، پژوهشگران مجموعه دفاع سایبری بریتانیا (UK Cyber Defence) بیش از ۸۰۰ رابط کنترلی سیستمهای تبرید و مدیریت ساختمان مرتبط با خردهفروشان بریتانیایی را شناسایی کردهاند که از طریق اینترنت عمومی قابل دسترس هستند و در صورت داشتن رمزهای عبور ضعیف یا حفرههای نرمافزاری، در معرض بهرهبرداری مهاجمان قرار میگیرند.
به گزارش رسانه اخبار فناوری تکنا، مرکز ملی امنیت سایبری بریتانیا (NCSC) اعلام کرده است که با همکاری شرکای بینالمللی و فعالان صنعت، سرگرم بررسی حوادث سوپرمارکتهای اروپایی است، اما تاکنون گزارشی از تاثیر این حملات بر بریتانیا دریافت نکرده است. با این حال، دولت بریتانیا در پی حملات پیشین، مذاکراتی را با مدیران ارشد خردهفروشیهای مواد غذایی درباره تابآوری سایبری برگزار کرده است. هلن دیکینسون (Helen Dickinson)، مدیرعامل کنسرسیوم خردهفروشی بریتانیا (British Retail Consortium)، حوادث سایبری را دغدغهای بزرگ برای فروشندگان دانست و تاکید کرد که کسبوکارها برای اشتراکگذاری اطلاعات امنیتی و تقویت خطوط دفاعی خود با مرکز ملی امنیت سایبری همکاری میکنند.
این نخستین بار نیست که حملات سایبری زنجیره تامین مواد غذایی را تهدید میکند؛ در ماه مه ۲۰۲۵ نیز حمله باجافزاری به فروشگاههای زنجیرهای امانداس (M&S) و کو-آپ (Co-op) در بریتانیا، روند تامین کالاهای تازه را مختل کرد و به خالی ماندن قفسههای برخی فروشگاهها برای چندین روز انجامید. تام هگل (Tom Hegel)، پژوهشگر شرکت امنیت سایبری سنتینلوان (SentinelOne)، با اشاره به اینکه اتصال به اینترنت در کنار ایجاد سهولت نیازمند امنیت همتراز است، تاکید کرد که خردهفروشان باید مشخص کنند چه کسی مسئول امنیت این تجهیزات است، نه فقط اینکه چه کسی آنها را تعمیر میکند. به گفته هگل، زمانی که مهاجم به کنترلها دسترسی پیدا کند، قابلیتهای عادی مانند یخزدایی به ابزاری برای خرابکاری تبدیل میشوند و تغییر یک تنظیم ساده، فراتر از اخلال در سیستم رایانهای، موجودی فیزیکی کالاها را نابود میکند.
در بخش زیرساختهای حیاتی و صنعتی نیز از فناوریهای متصل و شبکههای موبایل برای مدیریت از راه دور کارخانهها، خودروها، نیروگاهها و شبکههای آب استفاده میشود. اولیویه دالوی (Olivier Daloy)، کارشناس امنیت سایبری در شرکت زیاسکیلر (Zscaler)، هشدار داد که در صورت نبود حفاظت مناسب، هر کارخانه یا تجهیزاتی از خودروسازیها گرفته تا زیرساختهای برق و حملونقل با خطرات مشابهی روبهرو خواهند شد. کن مونرو (Ken Munro)، کارشناس امنیت سایبری، ضمن یادآوری هک آزمایشی یک خودروی جیپ در سال ۲۰۱۵ از طریق سیستم سرگرمی متصل به اینترنت که به بیداری صنعت خودرو و رفع مشکل انجامید، خاطرنشان کرد که شرکتهای خدمات شهری بریتانیا عموما در ایمنسازی این اتصالات موفق عمل میکنند، اما استانداردها در سراسر جهان یکسان نیست و بزرگترین نگرانی مربوط به شرکتهای خدماتی کوچکتر و کمبودجهای است که همچنان به تجهیزات قدیمی و آسیبپذیر متکی هستند.
در حوزه لوازم خانگی نیز دستگاههای هوشمندی مانند یخچالها، سیستمهای گرمایش مرکزی و ماشینهای لباسشویی از طریق اینترنت کنترل میشوند و از نظر تئوری، هر دستگاه آنلاینی ممکن است هدف سوءاستفاده قرار گیرد. اگرچه برندهای بزرگ معمولا تلاش زیادی برای تامین امنیت محصولات خود انجام میدهند و هیچ مدرکی مبنی بر هدف قرار گرفتن لوازم خانگی در حملات ماه نوامبر وجود ندارد، پیشتر در سال ۲۰۱۵ پژوهشگران نشان داده بودند که چگونه یک حفره امنیتی در یخچال هوشمند سامسونگ به آنها اجازه میدهد ترافیک اینترنت را رهگیری کنند.
کیران مارتین (Ciaran Martin)، مدیرعامل پیشین مرکز ملی امنیت سایبری بریتانیا، تاکید کرد که تولیدکنندگان باید اقدامات بیشتری برای ایمنسازی دستگاههای متصل انجام دهند و مصرفکنندگان نیز باید محصولات ایمنتری را از شرکتهای بزرگ فناوری مطالبه کنند. او همچنین به کاربران توصیه کرد که با وجود دردسرهای احتمالی، چند ثانیه زمان بگذارند و دستگاههای خود را بهروز نگه دارند و در صورت امکان، احراز هویت چندعاملی را فعال کنند. در بریتانیا نیز از آوریل ۲۰۲۴، قانونی به اجرا درآمده است که تولیدکنندگان برخی دستگاههای هوشمند مصرفی را به رعایت حداقل استانداردهای امنیت سایبری، از جمله الزامات مربوط به رمزهای عبور و بهروزرسانیهای امنیتی، ملزم میکند.
| پیشنهاد ویژه : تعمیر کامپیوتر |