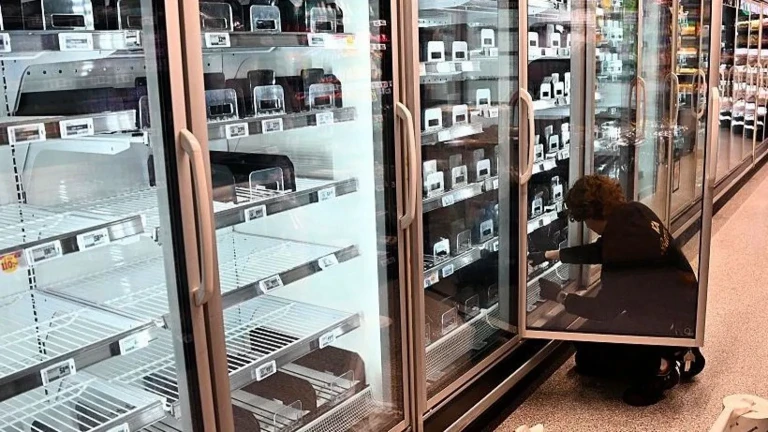
مقامات فرانسه اعلام کردند که در جریان حملات سایبری اخیر توسط هکرهای ناشناس، یخچالهای نگهداری خون اهدایی در مراکز درمانی این کشور هدف قرار گرفتهاند. موسسه خون فرانسه (EFS) تایید کرد که مهاجمان تنظیمات سردخانههای نگهداری خون را به گونهای تغییر داده بودند که دمای آنها افزایش یابد، اما مداخله بهموقع کارکنان مانع از آسیب دیدن ذخایر شد و هیچ پیامد بهداشتی یا اتلاف فرآوردههای خونی گزارش نشده است. پیش از این تصور میشد که این موج از حملات سایبری تنها سوپرمارکتهای اروپایی را تحت تاثیر قرار داده است.
به گزارش رسانه اخبار تکنولوژی و فناوری تکنا، در حالی که مقامات چندین کشور سرگرم بررسی این حملات و هشدار دادن به سوپرمارکتها درباره تهدیدهای احتمالی آینده هستند، هنوز هیچ گروهی به طور رسمی مسئولیت این رخداد را بر عهده نگرفته است. با این حال، شایعاتی در فضای آنلاین درباره همکاری گروههای هکتیویست روسی از جمله نونیم۰۵۷(۱۶) (Noname057(16)) و زد-پنتست الاینس (Z-Pentest Alliance) مطرح شده است. انتشار پیامهایی از سوی این دو گروه مبنی بر هک موفقیتآمیز شرکت دنفوس (Danfoss) به گمانهزنیها درباره نقش آنها در هک یخچالهای سوپرمارکتها دامن زد؛ هرچند تحلیلگران اکنون در این باره تردید دارند و علاوه بر گروههای روسی، احتمال دست داشتن هکتیویستها یا هکرهای دولتی ایران و حتی نوجوانان شوخیکننده را نیز رد نمیکنند.
محققان در سه شرکت مجزای امنیت سایبری برای شناسایی عاملان این حملات، تلههای نرمافزاری جعلی موسوم به هانیپات (Honeypot) را راهاندازی کردهاند. هانیپات یک طعمه دیجیتالی مانند شبکه یا فایل رایانهای ساختگی است که عمدا به شکل هدفی آسیبپذیر طراحی میشود تا هکرها را به دام بیندازد و به کارشناسان اجازه دهد بدون به خطر انداختن سیستمهای واقعی، روشهای مهاجمان را بررسی کنند. دادههای بهدستآمده پس از موج اول حملات نشان میدهد که موج دوم، که چندین کشور اروپایی را درنوردید، به شدت هدفمند بوده است.
رایان دوهرست (Ryan Dewhurst)، کارشناس شرکت امنیت سایبری اسپانیایی پرویدیان (Previdian)، اعلام کرد که هدف قرار گرفتن همزمان تمام این یخچالها و فریزرها و همچنین تنظیم افزایش دما برای ساعات شب با هدف وارد کردن بیشترین خسارت، نشاندهنده برنامهریزی و هماهنگی دقیق است. به گفته کارشناسان، هرچند نفوذ به نرمافزارهای این یخچالها به دلیل محافظت ضعیف و وجود روشهای حمله شناختهشده در اینترنت دشوار نبوده است، مهاجمان ناچار بودهاند پیش از حمله، آدرسهای آیپی عمومی دستگاهها را برای تهیه فهرست اهداف گردآوری و زمان اجرای عملیات را برنامهریزی کنند.
شرکت امنیت سایبری لوپوویس (Lupovis) مستقر در استراتکلاید (Strathclyde) نیز که هانیپاتهایی را در نقاط مختلف جهان مستقر کرده بود، از ده روز پیش از آغاز موج دوم حملات، فعالیتهای اسکن و بررسی تلههای خود را صرفا در قاره اروپا ثبت کرد. دکتر خاویر بلکنز (Dr Xavier Bellekens)، بنیانگذار لوپوویس، توضیح داد که هیچیک از تلههای این شرکت در آفریقا، آمریکای جنوبی و حتی اوکراین هدف قرار نگرفته است.
در همین حال، شرکت دفاع سایبری فرانسوی سکویا (Sekoia) نیز فعالیتهای اسکن پیش از موج دوم را مشاهده کرده، اما احتمال داده است که این موارد اسکنهای خودکار و بدون نیت خرابکارانه بوده باشند. سکویا در گزارشی به مشتریان خود اعلام کرد که ماهیت این حملات با فعالیت هکتیویستها یا دولت روسیه همخوانی دارد که به اجرای حملات سایبری جنگ ترکیبی در سراسر اروپا متهم هستند. با این حال، سخنگوی سکویا تاکید کرد که تاکنون هیچ مدرک فنی مبنی بر دخالت گروههای روسزبان به دست نیامده است و از آنجا که گروه نونیم۰۵۷ سابقه اجرای عملیاتهایی فراتر از حملات منع سرویس توزیعشده یا دیداس (DDoS) را ندارد و پیشتر نیز ادعاهای نادرستی مطرح کرده است، ادعای مسئولیت آنها با تردید جدی روبهروست. در حملات دیداس، مهاجمان با ارسال حجم انبوهی از ترافیک اینترنتی، یک وبسایت یا سرویس آنلاین را از دسترس خارج میکنند.
پژوهشهای سکویا همچنین انگشت اتهام را به سوی هکرهای وابسته به حکومت ایران یا هکتیویستهای ایرانی نشانه میرود؛ زیرا این بازیگران سابقه اثباتشدهای در هدف قرار دادن سیستمهای کنترل صنعتی متصل به اینترنت دارند و در سال ۲۰۲۲ نیز حدود ۴۰ سوپرمارکت اسرائیلی را که از کنترلرهای شرکت دنفوس استفاده میکردند، هک کرده بودند. علاوه بر این، در اواخر ماه اوت نیز فریزرهای دستکم شش پایگاه نظامی آمریکا، مشابه اتفاقی که در فرانسه رخ داد، به اجبار به حالت یخزدایی برده شدند؛ هرچند مدل کنترلرهای آنها هنوز تایید نشده و تحقیقات ادامه دارد.
در نهایت، هیچیک از سه شرکت امنیت سایبری احتمال دست داشتن یک نوجوان را رد نمیکنند، اما همگی توافق دارند که سطح برنامهریزی این عملیات نیازمند یک گروه هماهنگ بوده است که در این صورت، انتظار میرود به زودی رجزخوانیهای آنلاین آنها آغاز شود. شرکت سکویا همچنین این احتمال را مطرح کرده است که هر سه موج حملات توسط گروههایی کاملا متفاوت و مستقل یا مقلدان اجرا شده باشد.
| پیشنهاد ویژه : تعمیر کامپیوتر |