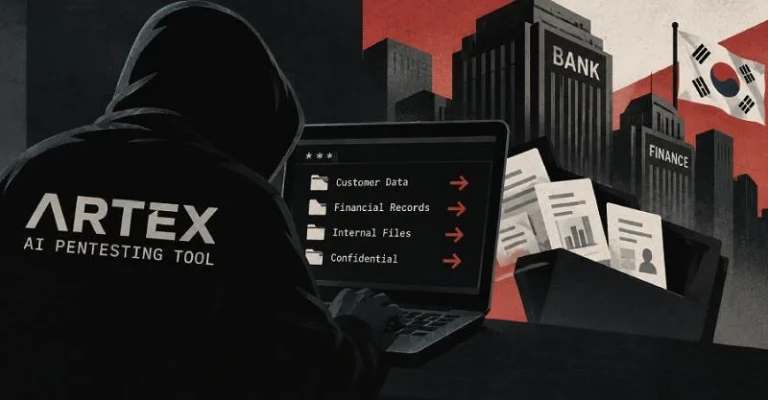
پژوهشگران امنیتی صدها نسخه از یک ابزار هک مبتنی بر هوش مصنوعی ساخت چین به نام آرتکس (Artex) را کشف کردهاند که به صورت عمومی در بستر اینترنت رها شدهاند و هر فردی بدون نیاز به رمز عبور میتواند به آنها دسترسی داشته باشد. شرکت امنیت سایبری سنسیس (Censys) که اینترنت را برای یافتن سیستمهای آسیبپذیر اسکن میکند، در گزارشی اعلام کرد بیش از ۸۰۰ استقرار مجزا از این نرمافزار را شناسایی کرده است که بدون نیاز به احراز هویت از طریق وب قابل دسترس هستند و میتوانند به افراد غریبه اجازه دهند حملات سایبری را علیه اهداف ناآگاه ترتیب دهند.
به گزارش سرویس هک و امنیت رسانه اخبار فناوری تکنا، نرمافزار آرتکس یک ابزار تست نفوذ خودمختار و اوپنسورس است که به طور خودکار سیستمهای کامپیوتری را برای یافتن نقاط ضعف بررسی میکند و از زمان انتشار عمومی در ماه جولای، با چندین حمله سایبری مرتبط بوده است. رایگان بودن این نرمافزار برای دانلود و اجرا روی سرورهای شخصی، آن را به گزینهای محبوب برای افرادی تبدیل کرده است که به پیشرفتهترین مدلهای هوش مصنوعی امنیت سایبری شرکتهای آنتروپیک (Anthropic) یا اوپنایآی برای کشف آسیبپذیریهای امنیتی دسترسی ندارند. شرکت مایکروسافت پیشتر آرتکس را به عنوان سیستمی از ایجنتهای هوش مصنوعی توصیف کرده بود که میتواند تمام مراحل حملات سایبری، از شناسایی اولیه تا سرقت و استخراج دادهها را با کمترین نیاز به دخالت انسان انجام دهد.
سایلاس کاتلر (Silas Cutler)، پژوهشگر ارشد امنیتی در شرکت سنسیس و نویسنده این گزارش، اعلام کرد که تمام نسخههای فعال آرتکس با اهداف خرابکارانه مدیریت نمیشوند و بسیاری از آنها مورد استفاده آزمایشکنندگان مجاز قرار دارند. با این حال، از آنجا که این نرمافزار نیازی به اتصال باز به اینترنت ندارد، دلیل رها شدن صدها نسخه از آن در وب مشخص نیست. این یافتهها نشان میدهد که حتی ابزارهای قدرتمند هک نیز میتوانند به دلیل پیکربندی نادرست در دسترس عموم قرار بگیرند و احتمال کشف و سواستفاده از آنها را افزایش دهند. همچنین این سیستمهای رهاشده، ابزارهای حمله مانند ایمپلنتها (Implants) را که بدافزارهای پنهان برای نفوذ و حفظ دسترسی پایدار به شبکه قربانی هستند، در معرض دید قرار میدهند.
شرکتهای امنیتی استفاده از آرتکس را به چندین حمله سایبری گسترده، از جمله حمله ماه سپتامبر علیه صنعت مالی کره جنوبی، مرتبط دانستهاند. غول امنیت سایبری کراوداسترایک (CrowdStrike) این حملات را به یک هکر چینیزبان نسبت داد که از یک نسخه آرتکس استفاده میکرد؛ دلیل این شناسایی تا حدی به این خاطر بود که هکر مذکور یک دایرکتوری باز را که میزبان این سیستم بود، به حال خود رها کرده بود. دادههای شرکت سنسیس نشان میدهد این نسخه خاص از آرتکس برای ماهها در معرض دید عموم قرار داشته و حاوی اطلاعات حملاتی بسیار فراتر از بانکهای کره جنوبی، از جمله شرکتهای پرداخت و بازیسازی بوده است.
ابزار آرتکس همچنین در اوایل ماه اکتبر در حمله به شرکت بزرگ پشتیبانی فناوری اطلاعات کانکتوایز (ConnectWise) مورد استفاده قرار گرفت که به هکرهای مرتبط با چین اجازه داد از هزاران سازمانی که دادهها و فایلهایشان در فضای ابری مایکروسافت میزبانی میشد، جاسوسی کنند. مایکروسافت که بر روند این حمله اشراف دارد، در گزارشی اعلام کرد هکرها با استفاده از آرتکس به محیطهای ابری مشتریان نفوذ کرده و دادههای آنها را با چنان سرعتی به سرقت بردهاند که مدافعان امنیتی فرصت بسیار کمی برای شناسایی و واکنش داشتهاند.
بسیاری از حملات مرتبط با آرتکس شامل بهرهبرداری از آسیبپذیریهای سادهای مانند حدس زدن رمزهای عبور ضعیف یا لو رفته و نبود احراز هویت چندعاملی بوده است. این یافتهها ثابت میکند که آسیبپذیریهای ساده و پیکربندیهای نادرست میتوانند هم مهاجم و هم اهداف او را لو بدهند. توسعهدهندگان آرتکس از آن زمان اعلام کردهاند که این پروژه را به حالت کدبسته تغییر میدهند تا انتشار نسخههای بعدی را به مشتریان پولی محدود کنند؛ با این حال، همچنان دهها نسخه از کدهای آرتکس در سایتهای اشتراکگذاری کد موجود است که امکان استفاده از آنها در حملات فعال وجود دارد.
| پیشنهاد ویژه : تعمیر کامپیوتر |