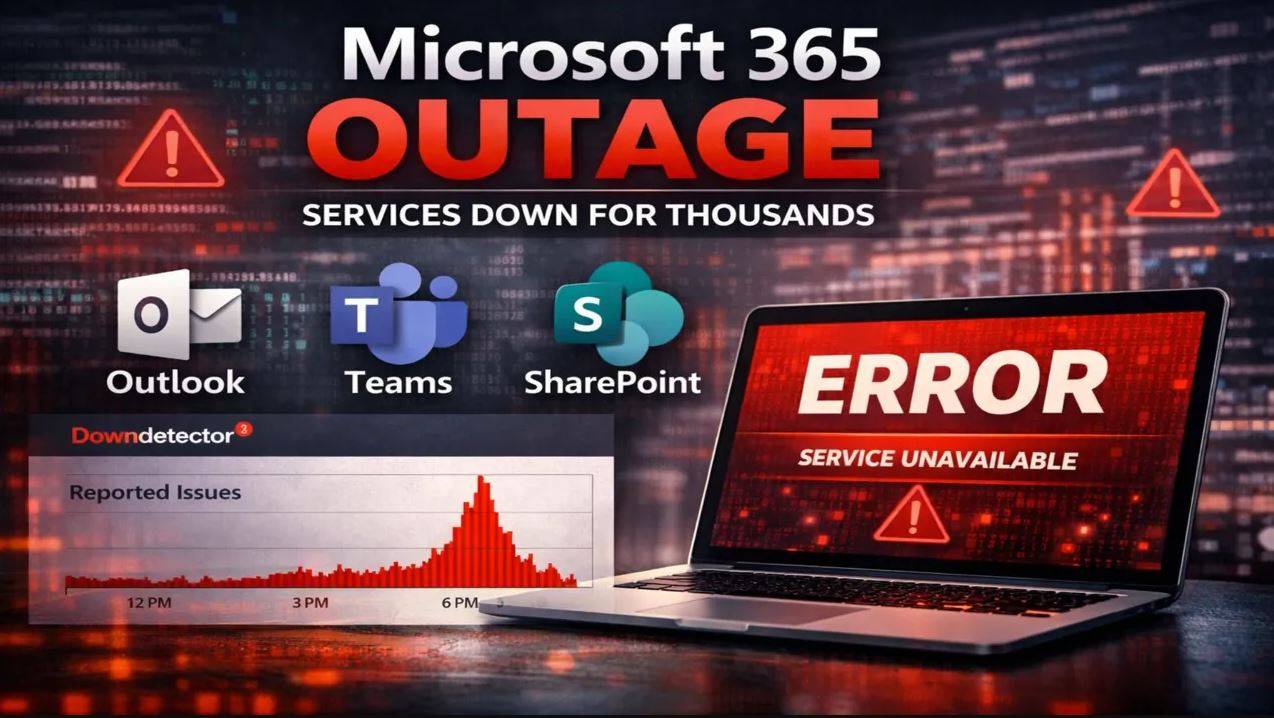
به گفته Microsoft، سرورهایی که پس از بازیابی دوباره به مدار بازمیگشتند، با افزایش ترافیک بار دیگر از پاسخگویی بازمیماندند. به همین دلیل، این شرکت ترافیک مجاز به زیرساخت آسیبدیده را بهطور موقت محدود کرد.
گزارشهای رسانهای همچنین از اختلال در مرکز مدیریت و Defender XDR خبر دادند. رابطهای Microsoft 365 در ChatGPT و Claude نیز با مشکل مواجه شدند.
تا ۲۲ آبان (۱۳ نوامبر)، سرویسها بهتدریج به وضعیت عادی بازگشتند. Microsoft اعلام کرد که علت رخداد، یک بهروزرسانی معیوب بوده و هیچ حمله سایبری یا دخالت هوش مصنوعی در آن نقش نداشته است. این توضیحات از سوی WIRED نیز نقل شده است.
مرکز ملی امنیت سایبری هلند هم اعلام کرد که Microsoft هیچ نشانهای از هکشدن سامانهها پیدا نکرده است. بر اساس گزارش POLITICO، نهادهای اتحادیه اروپا نیز تا حد زیادی از این اختلال تأثیر نپذیرفتند.
از منظر امنیت سایبری، این رخداد نشان داد که وقتی ابزارهای نظارت و واکنش امنیتی به همان زیرساختی وابسته باشند که دچار قطعی شده است، توانایی تیمهای امنیتی برای مشاهده و مدیریت رویدادها کاهش مییابد. Infosecurity Magazine هشدار داده است که مجرمان سایبری ممکن است از آشفتگی ناشی از چنین اختلالی برای اجرای حملات فیشینگ استفاده کنند؛ با این حال، تاکنون مورد تأییدشدهای از چنین سوءاستفادهای و گزارش فنی کاملی درباره علت ریشهای اختلال، زمان بازگشت همه سرویسها به وضعیت عادی و میزان خسارت ناشی از این رخداد هنوز منتشر نشده است.